Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Kurumsal güvenlik yalnızca teknoloji değil; dokümantasyon, izlenebilirlik ve süreç disiplini işidir. “Kişiye bağlı güvenlik” yerine “standart süreç + denetlenebilir kayıt” kurduğunuz anda hem operasyon hızlanır hem de ISO 27001 / NIST / SOC 2 gibi çerçevelerde uyum maliyeti düşer.
Güvenlik operasyonlarında log ve olay akışını yapılandırmak için SIEM araçları rehberine de başvurabilirsiniz.
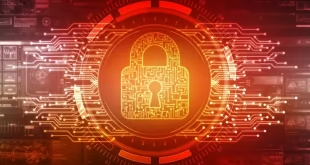
Aşağıda, verdiğiniz listeyi daha kullanılabilir hale getirip; her başlığa “ne işe yarar?” mantığıyla düzenledim.
🔐 1) Information Security (Bilgi Güvenliği)
Amaç: Erişim, veri ve anahtar yönetimini “kanıtlı” hale getirmek.
- Access Rights & Permissions Matrix (rol → sistem → yetki)
- Data Breach Notification Log (ihlal zamanı, kapsam, bildirim, kapanış)
- DLP Incident Log (olay, veri türü, aksiyon, tekrar önleme)
- Encryption Key Management Sheet (key owner, rotation, HSM/KMS, erişim)
- Data Classification & Retention Tracker (veri sınıfı, saklama süresi, imha)
🌐 2) Network Security (Ağ Güvenliği)
Amaç: Ağ kontrollerini “değişiklik + risk + iz” üçgeninde yönetmek.
- DDoS Mitigation Tracker (saldırı türü, mitigasyon adımı, etki)
- IP Whitelist/Blacklist Listesi (owner, gerekçe, expiry, ticket)
- Network Access Log & Inventory (cihaz, port, VLAN/VRF, owner)
- Security Event Correlation Tracker (kural, veri kaynağı, false positive, tuning)
- Risk Mitigation Report (risk → kontrol → kalan risk → aksiyon)
☁️ 3) Cloud Security (Bulut Güvenliği)
Amaç: Bulut erişimi ve konfigürasyonu “baseline + drift kontrolü” ile yönetmek.
- Cloud Access Control Matrix (role, policy, scope, JIT/JEA)
- Backup & Recovery Testing Tracker (RPO/RTO, test tarihi, sonuç)
- Incident Response Log (cloud olayları için playbook + kanıt)
- Cloud Configuration Baseline (CIS/kurum standardı, değişiklik kaydı)
🔒 4) Application Security (Uygulama Güvenliği)
Amaç: SDLC içinde riskleri erken yakalayıp izlenebilir kapatmak.
- Threat Modeling (asset, trust boundary, STRIDE/MITRE)
- Risk Assessment Matrix (olasılık x etki, mitigasyon planı)
- Patch & Update Tracker (CVE, sürüm, risk, rollout)
- Authentication & Authorization Sheet (RBAC/ABAC, session, MFA)
🧩 5) Security Management (GRC / Yönetim)
Amaç: Politika, uyum ve “kurumsal standart” dili oluşturmak.
- Acceptable Use of Assets (kabul edilebilir kullanım)
- Password & Backup Policies (min gereksinimler, rotation, test)
- Compliance Management (kontrol seti, kanıt, sahip, durum)
- Classification & Disposal Policy (sınıflandırma, imha prosedürü)
🚨 6) Incident Management (Olay Yönetimi)
Amaç: Olayı yönetmek kadar “kanıt + ders çıkarma + tekrar önleme”.
- Incident Guide & Policy (severity, eskalasyon, RACI)
- Major & Minor Incident Templates (standard response paketi)
- Structure / Damage Report (iş etkisi, downtime, maliyet, kapanış)
🛠️ 7) Problem Management (Problem / RCA)
Amaç: Aynı olayın tekrar etmesini engellemek (kalıcı çözüm).
- Problem Record & Major Report Templates
- Root Cause Analysis (RCA) (5 Whys, Fishbone, timeline)
- Known Error (KE) Record Templates (workaround + kalıcı fix)
✅ Şablonları “gerçekten işe yarar” yapan 5 kural
- Her kayıt OWNER + TICKET/CHANGE-ID + EXPIRY içersin (özellikle whitelist/exception).
- “Log” ve “Policy” ayrımı: log = olay kaydı, policy = standart.
- Uyum için kanıt: her kontrolün kanıt linki / dosyası olsun.
- Her şablonda “minimum zorunlu alanlar” sabit kalsın (boş bırakılmasın).
- Aylık ritim: exception review, access review, backup restore test, incident postmortem.