Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
BGP, internet routing altyapısının temel protokollerinden biridir.
Ancak yanlış veya kötü niyetli bir route announcement;
prefix hijacking, route leak, visibility kaybı veya yanlış AS yönlendirmesi
gibi ciddi problemlere yol açabilir.
Bu noktada BGPalerter, prefix ve ASN’leri gerçek zamanlı izlemek için kullanılabilecek açık kaynaklı bir BGP ve RPKI monitoring aracıdır.
BGPalerter Nasıl Çalışır?
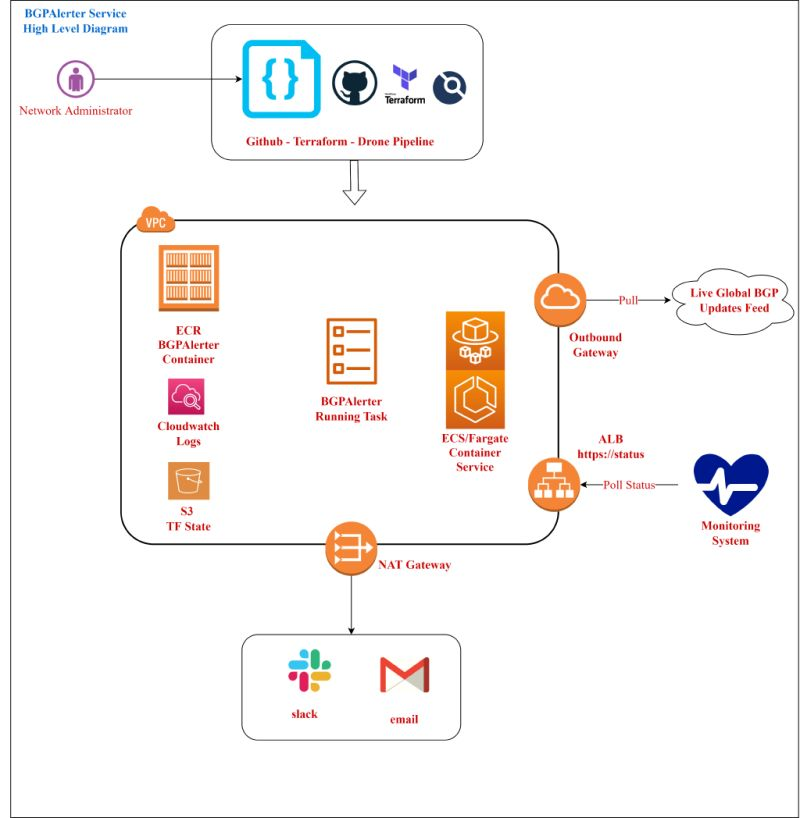
BGPalerter’ın önemli avantajlarından biri doğrudan router’a bağlanmak zorunda olmamasıdır.
Public BGP veri kaynaklarını kullanarak:
BGP Update → Prefix / AS-PATH Analizi → RPKI Kontrolü → Alert
akışı oluşturabilir. Proje dokümantasyonuna göre izleme doğrudan BGPalerter uygulamasında yapılır; router veya kendi network altyapınıza özel bir collector bağlamak zorunlu değildir.
Neleri İzleyebilir?
BGPalerter şu durumlar için alarm üretebilir:
Prefix hijacking
Prefix visibility kaybı
Yeni prefix announcement
Beklenmeyen upstream/downstream AS
Belirli AS-PATH değişiklikleri
RPKI Invalid announcement
ROA kapsamı dışında kalan prefix
ROA ekleme/silme/değişiklikleri
ROA expiration
RPKI Trust Anchor problemleri
Bu özellikler güncel BGPalerter monitoring modüllerinde doğrudan desteklenmektedir.
RPKI Burada Ne Sağlıyor?
RPKI tarafında temel soru şudur:
“Bu prefix’i advertise eden origin AS gerçekten yetkili mi?”
Bir ROA, belirli bir prefix’in hangi ASN tarafından ve hangi maximum prefix length’e kadar originate edilebileceğini tanımlar.
BGPalerter bu bilgileri kullanarak örneğin:
Prefix : 203.0.113.0/24
Origin : AS64500
announcement’ının:
Valid / Invalid / ROA kapsamında değil
gibi durumlarını izleyebilir.
Ancak önemli nokta:
RPKI = tüm BGP saldırılarını çözen mekanizma değildir.
Origin AS doğru olsa bile AS-PATH manipülasyonu veya bazı route leak senaryoları hâlâ mümkün olabilir.
Bu nedenle:
RPKI + Prefix Monitoring + AS-PATH Monitoring + Visibility Monitoring
birlikte daha anlamlıdır.
Alarm Kanalları
BGPalerter alarm çıktıları yalnızca local log ile sınırlı değildir.
Güncel proje dokümantasyonunda:
Email, Syslog, Slack, Kafka, Microsoft Teams, Telegram, Webex, HTTP push ve REST API
gibi birçok notification yöntemi desteklenmektedir.
Bu sayede NOC/SOC tarafında örneğin:
Unexpected Origin AS → Alert → Teams / Syslog / SIEM
akışı kurulabilir.
Nerelerde Kullanılabilir?
BGPalerter özellikle:
ISP / Service Provider
Enterprise Internet Edge
BGP Security Monitoring
RPKI Monitoring
Route Hijack Detection
NOC / SOC
Routing Troubleshooting
senaryolarında kullanışlıdır.
En önemli avantajlarından biri de hızlı kurulabilmesidir. Binary, Docker veya source üzerinden çalıştırılabilir ve ASN üzerinden prefix listesi otomatik oluşturulabilir.
Kritik Nokta
BGP güvenliği yalnızca:
“Neighbor Established mı?”
sorusuyla sınırlı değildir.
Asıl sorular:
Hangi prefix advertise edildi?
Origin AS doğru mu?
AS-PATH beklenen şekilde mi?
Prefix global olarak görünür mü?
ROA hâlâ geçerli mi?
olmalıdır.
🔥 BGPalerter, routing table değişikliklerini görünür hale getirerek BGP hijacking ve routing anomaly olaylarının daha erken fark edilmesine yardımcı olur.
🔗 Proje Sayfası: https://github.com/nttgin/BGPalerter