Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Klasik VPN yaklaşımında kullanıcı çoğunlukla önce network’e bağlanır, ardından ağ içerisindeki kaynaklara erişir.
OpenZiti yaklaşımında soru değişir:
“Bu kullanıcı network’e girebilir mi?”
yerine:
“Bu identity, bu servise erişmeye yetkili mi?”
sorusu sorulur.
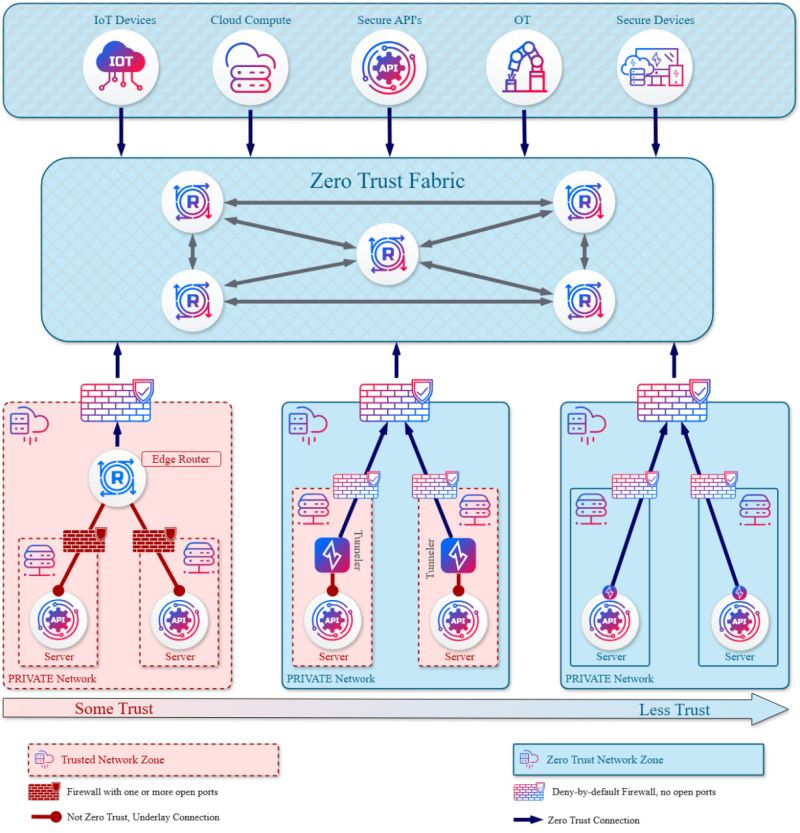
OpenZiti, açık kaynaklı bir Zero Trust Networking platformudur. Kullanıcılar, cihazlar ve uygulamalar arasında identity ve policy tabanlı bir overlay network oluşturur.
Identity → Service → Policy
OpenZiti’nin temelinde IP adresinden çok identity bulunur.
Her cihaz veya uygulama bir OpenZiti identity ile ilişkilendirilebilir. OpenZiti bağlantıların doğrulanmasında sertifika tabanlı kimlikler ve mutual TLS kullanır.
Erişim modeli basitleştirildiğinde:
Identity → Service → Service Policy → Access
şeklindedir.
Service Policy tarafında:
Dial → Identity servise bağlanabilir.
Bind → Identity servisi sağlayabilir/host edebilir.
Bu sayede erişim yalnızca:
10.10.20.0/24 → TCP/443gibi network parametreleri üzerinden değil, hangi identity’nin hangi servise erişebileceği üzerinden tanımlanabilir.
Dark Service Yaklaşımı
OpenZiti’nin dikkat çekici özelliklerinden biri uygulamaların doğrudan public network üzerinde yayınlanma zorunluluğunu azaltabilmesidir.
Özellikle OpenZiti SDK doğrudan uygulamaya entegre edildiğinde servis tamamen dark hale getirilebilir.
Yetkisiz network açısından:
Public listener yok → Port taramasıyla servis keşfi yok → Doğrudan IP erişimi yok
Yetkili identity ise servise OpenZiti overlay üzerinden ulaşabilir.
Burada önemli ayrım:
SDK embedded application en güçlü “dark service” modelini sağlar.
Mevcut bir uygulama tunneler veya proxy ile OpenZiti’ye bağlanıyorsa backend’in tunneler/router tarafından erişilebilir olması gerekebilir. Yani her OpenZiti deployment’ında backend servis tamamen portsuz hale gelmez.
Tunneler mı, SDK mı?
OpenZiti mevcut uygulamalara kod değişikliği yapmadan da eklenebilir.
Tunneler işletim sistemi seviyesinde trafiği intercept ederek yetkili Ziti servislerini overlay’e yönlendirir.
Basit yapı:
Application → OpenZiti Tunneler → Ziti Overlay → Tunneler → Private Application
Daha güçlü entegrasyonda ise OpenZiti SDK doğrudan uygulamanın içine gömülebilir:
Application + Ziti SDK → Overlay → Application + Ziti SDK
Bu modelde identity uygulama seviyesine kadar taşınabilir ve Ziti tarafından sağlanan gerçek application-to-application end-to-end encryption elde edilebilir.
Basit Mimari
User / Device
      ↓
Identity Authentication
      ↓
OpenZiti Overlay
      ↓
Service Policy
      ↓
Private Application
Controller hangi identity’nin hangi service’i Dial veya Bind edebileceğine karar verir. Ziti Router’lar ise overlay üzerindeki bağlantı yollarını oluşturur.
Bu nedenle kullanıcıya bütün network segmentini açmak yerine yalnızca yetkili olduğu uygulamalar görünür hale getirilebilir.
OpenZiti VPN’in Aynısı mı?
Tam olarak değil.
Klasik VPN çoğunlukla kullanıcıya belirli bir network veya subnet’e ulaşım sağlar.
OpenZiti ise erişimi daha çok:
Identity + Application/Service + Policy
seviyesinde ele alır.
Bu nedenle özellikle:
Private Application Access, ZTNA, application segmentation, service-to-service communication, multi-cloud bağlantıları ve DevSecOps
senaryolarında değerlendirilebilir.
Kritik Nokta
Zero Trust’ın temel fikri network’ün içinde veya dışında olmayı otomatik güven göstergesi kabul etmemektir.
OpenZiti’de önemli soru:
“Kaynak hangi IP’den geliyor?”
değil,
“Bu identity doğrulandı mı ve bu servise erişmek için yetkili mi?”
sorusudur.
Bu yaklaşım özellikle uygulamaları doğrudan internete açmadan erişilebilir hale getirmek ve network seviyesindeki geniş erişimi daha dar application-level authorization modeline taşımak açısından güçlüdür.
🔗 Proje Sayfası: https://openziti.io