Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
IOC’ler (domain/IP/hash) hızla değişiyor; tek tek VirusTotal, AbuseIPDB, sandbox, YARA/oletools vb. araçlara girip “swivel-chair” yapmak hem yavaş hem de tutarsız. IntelOwl, tam bu noktada “tek API / tek arayüz” ile çok sayıda analizörü aynı istekte koşturup, çıktıları ortak bir şemaya oturtarak threat intelligence enrichment sürecini ölçeklemeyi hedefler.
🔍 IntelOwl nedir?
IntelOwl; dosya ve observable’lar (IP/Domain/URL/Hash) için çok kaynaklı TI enrichment sağlayan, ölçeklenebilir bir açık kaynak platformdur. “Tek API isteğiyle çoklu kaynak” yaklaşımını özellikle öne çıkarır.
Çekirdek yetenekler:
- REST API (Django/Python) + entegrasyon kütüphaneleri (pyintelowl, go-intelowl)
- Plugin mimarisi: analyzers, connectors, pivots, visualizers, ingestors, playbooks + ortak veri modeli
- GUI: dashboard, görselleştirmeler, analiz talebi formları
Kısacası IntelOwl; “TIP” olmaktan çok, bugün için enrichment/analysis aggregator rolünde konumlanıyor ve zamanla TIP benzeri yeteneklere evrilmeyi hedeflediğini topluluk tartışmalarında da açıkça söylüyor.
🚀 Neleri “tek yerde” koşturur?
IntelOwl; hem dış servislerden veri çekebilen hem de içeride çalıştırılabilen analizörleri bir arada kullanır. Örneğin:
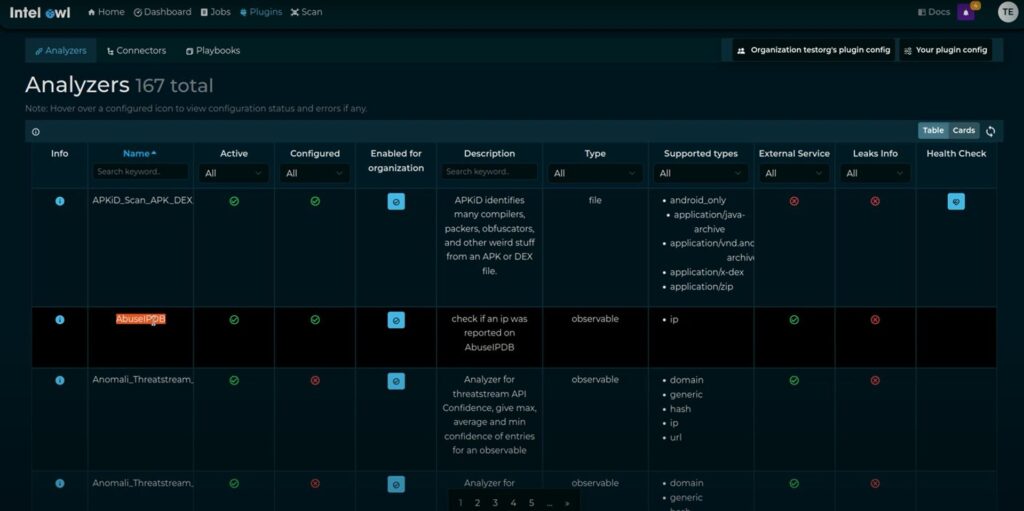
- Dış servis örnekleri: VirusTotal, AbuseIPDB gibi reputation/enrichment kaynakları
- İç analiz örnekleri: YARA, oletools, FLOSS/strings analizleri, ClamAV, CAPA/Blint, Qiling/Speakeasy gibi statik/yarı-dinamik yaklaşımlar
Bu sayede “tek bir IOC için” farklı türde kanıtları aynı sonuç setinde toplayıp daha hızlı karar üretebilirsiniz.
🔌 Connectors ile “threat sharing” ve otomasyon
IntelOwl, analiz başarıyla tamamlandıktan sonra otomatik koşabilen connectors sağlar; bu da onu “enrichment → paylaşım/aksiyon” hattında çok işe yarar hale getirir.
Hazır connector örnekleri:
- MISP: başarılı analizi referanslayarak event oluşturma
- OpenCTI: observable + linked report üretme
- YETI: observable bul/oluştur ve analize bağla
- Slack / EmailSender / AbuseSubmitter gibi bildirim ve aksiyonlar
🧭 SOC’ta en çok değer üreten 4 kullanım senaryosu
- IOC triage hızlandırma
SIEM’de görülen domain/IP/hash → IntelOwl ile tek çağrıda multi-source enrichment → “benign/grey/malicious” kararını hızlandır. - Threat hunting
“Unknown/NRD/rare domain” listeleri → toplu ingest → playbook ile otomatik tarama → yüksek riskli kümeleri ayıkla. - Threat sharing (MISP/OpenCTI)
Doğrulanmış IOC’leri connector ile otomatik platformlara taşı, raporla. - Repeatable analysis (Playbooks)
Aynı tip IOC için aynı analiz zincirini standartlaştır (aynı kaynaklar, aynı eşikler, aynı çıktı).
⚙️ 48s Mini-PoC (hızlı doğrulama planı)
Hedef: “Tek IOC → 3 farklı kaynaktan enrichment → 1 aksiyon”
- IntelOwl’u Docker ile ayağa kaldır:
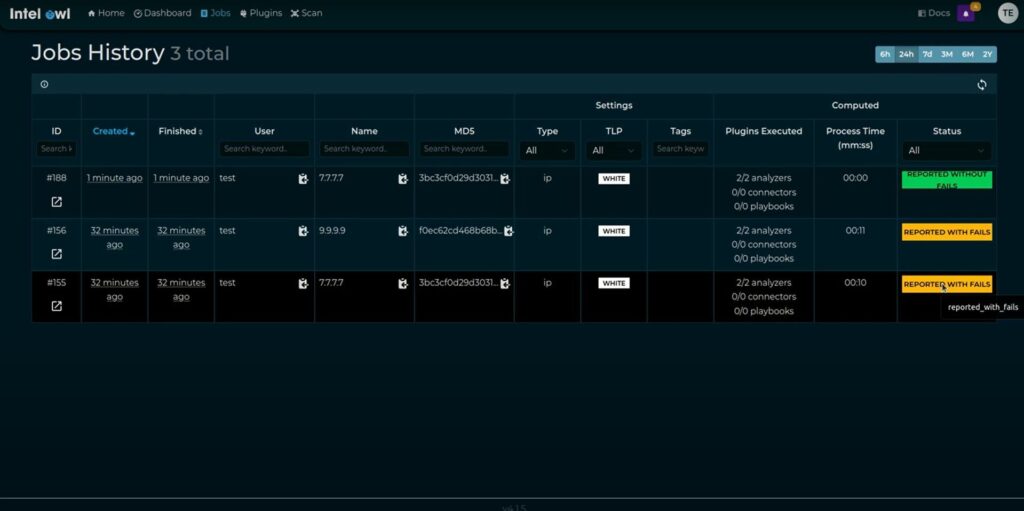
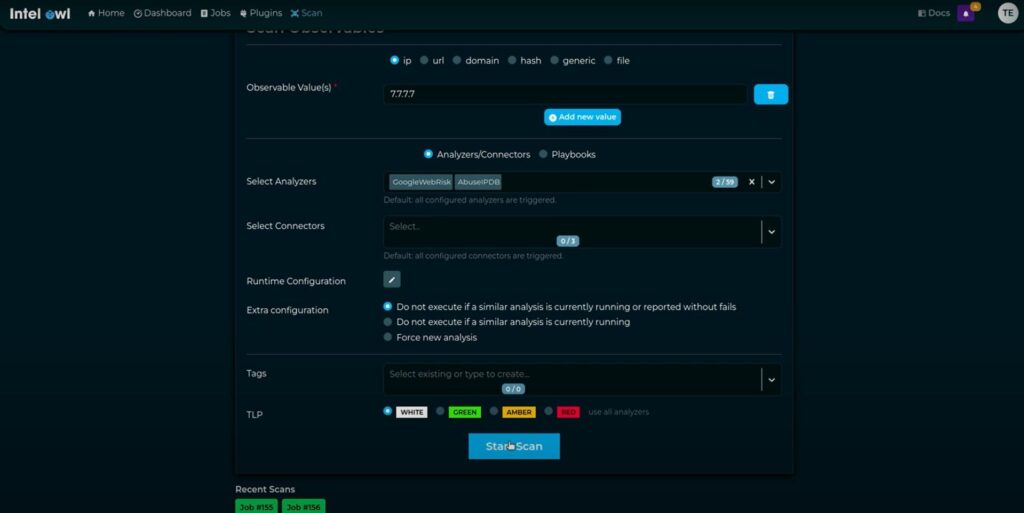
./start prod up - 1 domain/IP/hash için analiz çalıştır
- Sonuç yüksek risk ise connector ile:
- MISP/OpenCTI’ye gönder veya Slack’e düşür
Başarı ölçütü:
- IOC başına analiz süresi (önce/sonra)
- Analist başına günlük triage kapasitesi
- “aynı IOC için tutarlı karar” oranı
🛡️ Üretim notları (gerçek hayata uygun)
- Secrets/Key hijyeni:
DJANGO_SECRETgibi kritik değişkenleri benzersiz ve güvenli yönetin. - Retention: analiz sonuçlarını ne kadar tutacağınızı planlayın (DB retention ayarları var).
- Erişim modeli: İç kullanım için uygundur; internetten erişim gerekiyorsa en azından SSO/VPN, IP allowlist, WAF/reverse proxy ve rate limit ile sertleştirin (özellikle 3. parti API anahtarları içerdiği için).
Bu çözüm hakkında daha fazlası:
🧷 IntelOwl resmî GitHub deposu
🧷 IntelOwl resmî web sitesi ve dokümantasyonu