Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Blue Team, Log Analizi, Olay Müdahalesi ve Tehdit Avcılığı İçin Yol Haritası
Siber güvenlikte teorik bilgi önemlidir.
Ancak gerçek gelişim, logları okuyarak, alarmı analiz ederek, false-positive ayıklayarak ve saldırı davranışını savunma tarafında gözlemleyerek olur.
Bu noktada açık kaynak dünyasında öne çıkan en güçlü platformlardan biri:
Wazuh
Wazuh; güvenlik izleme, log analizi, tehdit tespiti, olay müdahalesi, file integrity monitoring, zafiyet görünürlüğü ve tehdit avcılığı gibi birçok Blue Team sürecini pratik olarak öğrenmek için güçlü bir ortam sunar.
Kısa tanım:
Wazuh = Açık kaynak SIEM + XDR güvenlik izleme platformuBu gönderi; Wazuh öğrenmek, SOC analisti olmak, Blue Team becerilerini geliştirmek veya Purple Team senaryoları kurmak isteyenler için uygulamalı bir öğrenme rotasıdır.
1️⃣ Wazuh Temelleri
Wazuh öğrenmeye başlamadan önce temel mimariyi anlamak gerekir.
Wazuh ortamında genellikle şu bileşenler bulunur:
Wazuh Agent
Wazuh Server
Wazuh Indexer
Wazuh Dashboard
Wazuh Agent
Endpoint üzerine kurulur.
Görevi:
Log toplamak
Sistem olaylarını izlemek
Dosya değişikliklerini takip etmek
Inventory bilgisi göndermek
Güvenlik verisini Wazuh server’a iletmek
Wazuh Server
Agent’lardan gelen verileri işler.
Görevi:
Kuralları çalıştırmak
Alarm üretmek
Agent yönetimi yapmak
Güvenlik olaylarını analiz etmek
Wazuh Indexer
Alert ve güvenlik verilerini indeksler ve arama yapılabilir hale getirir.
Wazuh Dashboard
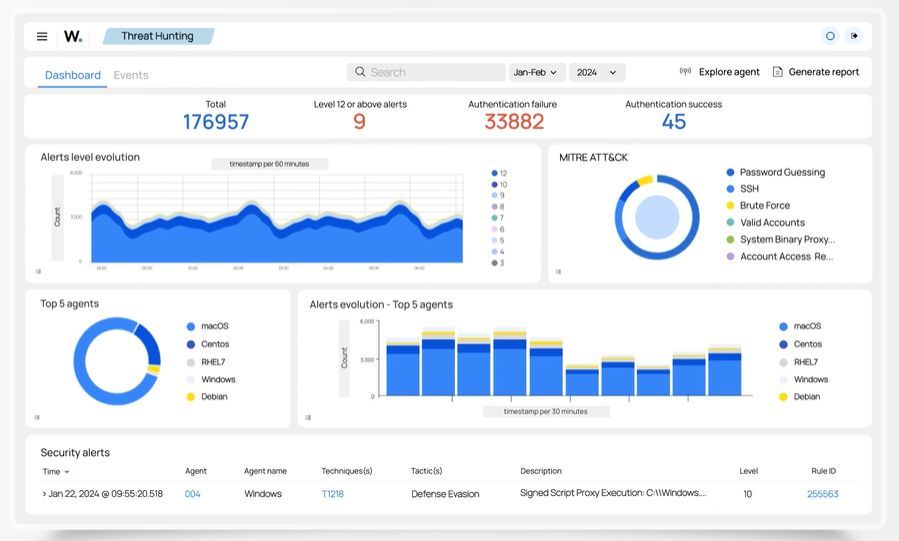
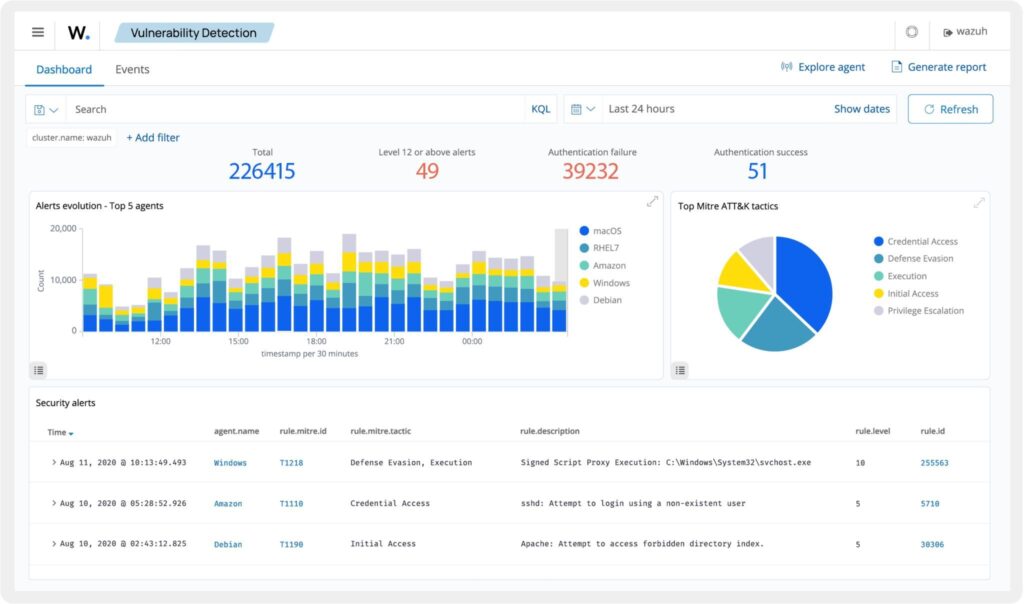
Analistlerin alarm, olay, zafiyet, envanter ve güvenlik panolarını incelediği web arayüzüdür.
Kısa ifade:
Agent veri toplar.
Server analiz eder.
Indexer saklar.
Dashboard görünürlük sağlar.
Öğrenme Başlangıcı İçin Kaynaklar
Wazuh Hızlandırılmış Kursu
2 saatten fazla ücretsiz eğitim içeriğiyle temel kavramları hızlıca öğrenmek için iyi bir başlangıçtır.
Öğrenilecek başlıklar:
Wazuh nedir?
Nasıl kurulur?
Agent nasıl eklenir?
Alert nasıl incelenir?
Dashboard nasıl kullanılır?
Wazuh Genel Bakış ve Mimarisi
Bu bölümde Wazuh’un bileşenlerini ve veri akışını anlamak gerekir.
Özellikle şu sorulara cevap aranmalıdır:
Agent hangi verileri toplar?
Server bu verileri nasıl işler?
Kurallar nasıl alert üretir?
Indexer ne işe yarar?
Dashboard’da alarm nasıl incelenir?
2️⃣ Lab Kurulumu
Wazuh’u öğrenmenin en iyi yolu lab ortamı kurmaktır.
Başlangıç için üç yaygın yöntem vardır:
All-in-One kurulum
VirtualBox / OVA tabanlı kurulum
Docker tabanlı kurulum
All-in-One Lab Kurulumu
All-in-One kurulum, Wazuh’un merkezi bileşenlerini tek sistem üzerinde çalıştırmak için idealdir.
Yeni başlayanlar için avantajları:
Kurulumu daha basittir.
Tüm temel bileşenler tek yerde çalışır.
Lab ortamı için yeterlidir.
Dashboard hızlıca kullanılabilir hale gelir.
Dikkat:
All-in-One yapı eğitim ve küçük lab için uygundur.
Büyük production SOC ortamı için cluster, kapasite, yedeklilik ve storage planlaması gerekir.
VirtualBox Üzerinde Wazuh Kurulumu
VirtualBox ile Wazuh çalıştırmak, öğrenciler ve bireysel lab kullanıcıları için pratik bir yöntemdir.
Uygun olduğu senaryolar:
Kişisel bilgisayarda lab kurmak
SOC öğrenmeye başlamak
Wazuh dashboard’u test etmek
Agent ekleme pratiği yapmak
Öneri:
Snapshot alın.
Kaynak tüketimini izleyin.
Lab ağını production ağdan izole edin.
Docker Üzerinde Wazuh Kurulumu
Docker kurulumu, daha hızlı ayağa kaldırılabilir ve taşınabilir bir lab ortamı sağlar.
Kullanım avantajları:
Hızlı kurulum
Kolay kaldırma / yeniden oluşturma
Tekrarlanabilir lab ortamı
Docker Compose ile yönetim
Dikkat edilmesi gerekenler:
Volume yönetimi
Sertifika dosyaları
Container resource limitleri
Log retention
Versiyon uyumluluğu
Not:
Paylaşım öncesi Docker ve VirtualBox başlıklarındaki kısa linklerin doğru kaynaklara gittiği kontrol edilmelidir.Özel Panolar Oluşturma
Wazuh dashboard üzerinde özel panolar oluşturmak, SOC analistinin veriyi daha hızlı anlamasına yardımcı olur.
Örnek dashboard başlıkları:
En çok alarm üreten endpointler
En sık tetiklenen kurallar
Kritik seviye alarmlar
Windows authentication failure olayları
Linux sudo / SSH olayları
FIM değişiklikleri
Zafiyet görünürlüğü
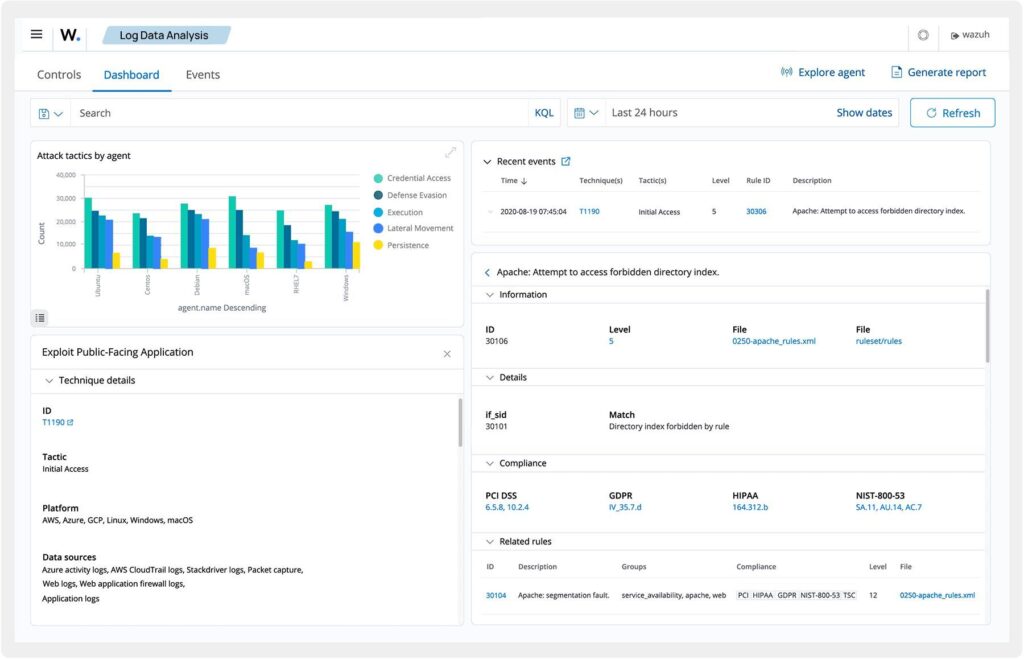
MITRE ATT&CK taktik/teknik dağılımı
İyi tasarlanmış dashboard, SOC triage süresini kısaltır.
3️⃣ Wazuh ile Log Analizi
Wazuh öğrenirken en kritik konu log analizidir.
Çünkü SIEM ve XDR mantığı log ve güvenlik verisi üzerine kurulur.
Temel soru şudur:
Bir olay gerçekleştiğinde sistem bunu nasıl loglar?
Wazuh bu logu nasıl okur?
Hangi kural alarm üretir?
Analist bu alarmı nasıl yorumlar?
Wazuh’a Log Aktarımı
Wazuh farklı kaynaklardan log toplayabilir.
Örnek kaynaklar:
Linux auth log
Windows Event Log
Sysmon logları
Web server logları
Firewall / network cihaz logları
Uygulama logları
Custom log dosyaları
Log ingestion çalışırken şu akış oluşur:
Log kaynağı
→ Wazuh Agent
→ Wazuh Server
→ Decoder / Rule
→ Alert
→ Indexer
→ Dashboard
Windows Sysmon Log Analizi
Windows endpoint güvenliği için Sysmon çok değerlidir.
Sysmon ile şu olaylar izlenebilir:
Process creation
Network connection
File creation
Registry modification
Image loaded
Process injection belirtileri
Command-line activity
Wazuh + Sysmon kombinasyonu özellikle şu alanlarda faydalıdır:
Malware behavior analizi
Living-off-the-land teknikleri
PowerShell aktiviteleri
Suspicious process tree
Persistence denemeleri
Lateral movement izleri
Örnek analiz soruları:
Kim powershell.exe çalıştırdı?
Parent process nedir?
Komut satırı parametreleri şüpheli mi?
Process dış bağlantı kurdu mu?
Wazuh ile Graylog Entegrasyonu
Graylog, log yönetimi ve görselleştirme tarafında kullanılabilir.
Wazuh ile Graylog entegrasyonu şu amaçlarla değerlendirilebilir:
Merkezi log görünürlüğü
Özel dashboard
Log arama
Farklı kaynakları aynı yerde izleme
Operasyonel raporlama
Ancak doğru konumlandırma önemlidir:
Wazuh güvenlik analizi ve alert üretimi sağlar.
Graylog log yönetimi ve görselleştirme tarafında destekleyici olabilir.
4️⃣ Tehdit Tespiti
Wazuh’un en güçlü taraflarından biri kurallar, decoder’lar ve entegrasyonlarla tehdit tespiti yapabilmesidir.
Tehdit tespitinde amaç:
Ham logu anlamlı güvenlik alarmına dönüştürmek
Saldırı davranışını yakalamak
MITRE ATT&CK tekniğiyle eşleştirmek
Analiste aksiyon alınabilir veri sunmak
Wazuh Korelasyon Kuralları
Wazuh kuralları, olayların anlamlandırılmasını sağlar.
Örnek:
Tek başarısız SSH login → düşük seviye olay
Kısa sürede çok sayıda başarısız SSH login → brute-force alarmı
Başarılı login sonrası şüpheli komut → daha kritik alarm
Korelasyon mantığı şunu sağlar:
Tekil log yerine olay davranışı görülür.
Tekrarlayan aktiviteler alarm seviyesini artırabilir.
Analist daha anlamlı alarm alır.
Not:
Paylaşım öncesi korelasyon kuralları bağlantısı ile Graylog bağlantısının aynı kısa linke gitmediği kontrol edilmelidir.VirusTotal Entegrasyonu
Wazuh, VirusTotal entegrasyonu ile dosya hash’lerini kontrol ederek malware tespit sürecine katkı sağlayabilir.
Tipik akış:
Dosya değişikliği oluşur.
→ Wazuh FIM bunu algılar.
→ Dosyanın hash değeri çıkarılır.
→ VirusTotal API ile sorgulanır.
→ Sonuç kötü amaçlıysa alert üretilir.
Dikkat:
VirusTotal entegrasyonu için API key gerekir.
Gizli veya kurumsal dosyaların hash paylaşımı veri politikalarına göre değerlendirilmelidir.
Suricata IDS Entegrasyonu
Suricata, ağ trafiğini analiz eden güçlü bir IDS/IPS/NSM motorudur.
Wazuh ile Suricata entegre edildiğinde ağ tabanlı alarmlar merkezi güvenlik görünürlüğüne eklenebilir.
Akış:
Network Traffic
→ Suricata
→ EVE JSON logları
→ Wazuh Agent / Log collector
→ Wazuh rules
→ Dashboard alert
Bu entegrasyon özellikle şu alanlarda faydalıdır:
Network-based threat detection
Malware C2 trafiği
Exploit attempt
Port scan
Suspicious DNS / HTTP activity
Gelişmiş Wazuh Kural Setleri
Wazuh’un varsayılan kuralları başlangıç için değerlidir.
Ancak her kurumun ortamı farklıdır.
Bu nedenle gelişmiş kullanımda custom rule yazmak gerekir.
Örnek custom rule ihtiyaçları:
Kuruma özel kritik servis alarmı
Belirli admin komutlarının izlenmesi
Özel uygulama loglarının parse edilmesi
İç tehdit davranışlarının tespiti
Özel MITRE ATT&CK tekniği eşleştirmesi
İyi kural yazımı için şu başlıklar öğrenilmelidir:
Decoder
Rule ID
Level
Group
Frequency
Same source IP
Same user
Field matching
MITRE mapping
False-positive tuning
5️⃣ Olay Müdahalesi
Wazuh yalnızca alarm üretmekle kalmaz; Active Response özellikleriyle belirli durumlarda otomatik aksiyon da alabilir.
Ancak bu özellik dikkatli kullanılmalıdır.
SSH Brute-force Saldırısını Engelleme
Örnek senaryo:
Bir IP kısa sürede çok sayıda başarısız SSH login dener.
→ Wazuh brute-force alarmı üretir.
→ Active Response tetiklenir.
→ Kaynak IP geçici olarak engellenir.
Bu yaklaşım faydalıdır; ancak production ortamında dikkatli tasarlanmalıdır.
Kontrol edilmesi gerekenler:
Yanlış pozitif riski
NAT arkasındaki kullanıcılar
Whitelist ihtiyacı
Engelleme süresi
Rollback imkânı
Firewall entegrasyonu
Loglama
Linux Kullanıcı Hesabını Devre Dışı Bırakma
Wazuh Active Response ile belirli olaylarda kullanıcı hesabı devre dışı bırakılabilir.
Örnek senaryo:
Şüpheli kullanıcı aktivitesi tespit edilir.
→ Alarm oluşur.
→ Active Response script’i çalışır.
→ Kullanıcı hesabı devre dışı bırakılır.
Bu tarz aksiyonlar çok güçlüdür ve yanlış uygulanırsa operasyonel kesinti oluşturabilir.
Bu yüzden:
Önce lab ortamında test edilmelidir.
Approval mekanizması düşünülmelidir.
Kritik kullanıcılar için exception tanımlanmalıdır.
Detaylı loglama yapılmalıdır.
Rollback planı hazırlanmalıdır.
6️⃣ Tehdit Avcılığı — Threat Hunting
Threat hunting, alarm beklemek yerine hipotez kurarak tehdit aramaktır.
Wazuh, endpoint envanteri, loglar, FIM, zafiyet verisi ve entegrasyonlarla hunting sürecine katkı sağlar.
Kısa tanım:
Threat hunting = Henüz alarm üretmemiş olabilecek şüpheli davranışları aktif olarak arama süreciEnvanter Verileri ile Tehdit Avcılığı
Wazuh endpoint envanteri, hunting için değerli veri sağlar.
Aranabilecek sorular:
Hangi sistemlerde eski yazılım var?
Hangi endpointlerde beklenmeyen paketler kurulu?
Hangi servisler çalışıyor?
Hangi sistemlerde kritik zafiyet var?
Hangi kullanıcılar hangi endpointlerde aktif?
Örnek hunting hipotezi:
Kritik zafiyeti olan sistemlerde dış bağlantı yapan şüpheli process var mı?Wazuh FIM ve YARA ile Linux Endpointlerde Tehdit Avcılığı
File Integrity Monitoring ve YARA birlikte kullanıldığında malware hunting için güçlü bir yapı oluşur.
Tipik akış:
Belirli dizin izlenir.
→ Yeni veya değişen dosya tespit edilir.
→ YARA rule ile tarama yapılır.
→ Eşleşme varsa alert üretilir.
→ Gerekirse Active Response çalışır.
Kullanım alanları:
Webshell tespiti
Malware artefact tespiti
Şüpheli script dosyaları
Persistence dosyaları
Known malware family pattern
Dikkat:
YARA rule kalitesi önemlidir.
Yanlış pozitifler test edilmelidir.
Kritik dosya yolları dikkatli seçilmelidir.
7️⃣ Wazuh Öğrenme Rotası
Bu kaynakları kullanırken önerilen öğrenme sırası şöyle olabilir:
1. Wazuh mimarisini öğren.
2. All-in-One veya Docker lab kur.
3. Bir Linux agent ekle.
4. Bir Windows agent ekle.
5. Sysmon loglarını Wazuh’a gönder.
6. Dashboard üzerinden alarmları incele.
7. FIM özelliğini test et.
8. SSH brute-force senaryosu çalıştır.
9. Suricata entegrasyonu kur.
10. VirusTotal entegrasyonu test et.
11. Custom rule yaz.
12. Threat hunting hipotezi oluştur.
13. YARA entegrasyonunu dene.
14. Active Response senaryolarını lab’da test et.
15. Sonuçları SOC triage raporu olarak dokümante et.
8️⃣ Mini Lab Senaryosu
Başlangıç için küçük bir lab şu şekilde kurulabilir:
1 adet Wazuh all-in-one server
1 adet Ubuntu endpoint
1 adet Windows endpoint
1 adet Kali Linux test makinesi
1 adet Suricata sensörü
Örnek pratikler:
Linux SSH brute-force testi
Windows Sysmon process creation analizi
FIM ile dosya değişikliği takibi
VirusTotal ile hash kontrolü
Suricata ile network IDS alarmı
YARA ile malware pattern arama
Custom Wazuh rule yazımı
9️⃣ SOC Analisti İçin Kontrol Soruları
Wazuh alarmı gördüğünüzde şu soruları sormak gerekir:
Alarm hangi endpointten geldi?
Rule ID nedir?
Severity seviyesi nedir?
MITRE ATT&CK eşleşmesi var mı?
Kaynak kullanıcı kim?
Kaynak IP nedir?
Hedef dosya veya process ne?
Bu davranış normal mi?
Benzer alarm başka sistemlerde var mı?
False-positive olabilir mi?
Ek loglarla doğrulandı mı?
Aksiyon gerekiyor mu?
Bu sorular, gerçek SOC triage refleksini geliştirir.
🔟 Wazuh Ne Değildir?
Wazuh güçlü bir açık kaynak SIEM/XDR platformudur; ancak doğru konumlandırılmalıdır.
Tek Başına Tam SOC Değildir
SOC; insan, süreç, teknoloji ve olay müdahale disiplininden oluşur.
Her Saldırıyı Otomatik Yakalamaz
Kural, decoder, log kalitesi ve tuning gerekir.
EDR Ürünlerinin Tüm Yetkinliklerini Karşılamaz
Bazı response özellikleri sunsa da tam kapsamlı ticari EDR kabiliyetleriyle birebir aynı düşünülmemelidir.
Log Kalitesi Kötüyse Değer Üretmez
Yanlış, eksik veya düzensiz loglar düşük kaliteli alarm üretir.
Active Response Dikkatsiz Kullanılırsa Risklidir
Yanlış kural veya yanlış aksiyon gerçek kullanıcıları etkileyebilir.
1️⃣1️⃣ Güvenli Kullanım Notları
Wazuh lab veya production ortamında şu başlıklara dikkat edilmelidir:
Dashboard erişimi VPN veya yönetim ağıyla sınırlandırılmalı.
Varsayılan parolalar değiştirilmeli.
TLS ve sertifika yapılandırması doğru yapılmalı.
Agent enrollment güvenli yönetilmeli.
API erişimleri korunmalı.
Role-based access control uygulanmalı.
Log retention planlanmalı.
Disk kapasitesi izlenmeli.
Active Response lab’da test edilmeden production’a alınmamalı.
SIEM alarm tuning düzenli yapılmalı.
1️⃣2️⃣ Sık Yapılan Hatalar
1️⃣ Wazuh’u Kurup Tuning Yapmamak
Kurulum başlangıçtır. Gerçek değer tuning, custom rule ve doğru log kaynaklarıyla oluşur.
2️⃣ Sysmon Olmadan Windows Görünürlüğü Beklemek
Windows tarafında Sysmon kullanımı process ve network görünürlüğünü ciddi şekilde artırır.
3️⃣ Active Response’u Kontrolsüz Açmak
Yanlış pozitif durumunda kritik kullanıcı veya servis etkilenebilir.
4️⃣ Suricata Loglarını Korele Etmemek
Network IDS alarmı endpoint loglarıyla birlikte değerlendirildiğinde daha anlamlıdır.
5️⃣ VirusTotal Sonucunu Tek Başına Kesin Kanıt Sanmak
Hash reputation faydalıdır; ancak olay bağlamıyla birlikte yorumlanmalıdır.
6️⃣ Threat Hunting’i Sadece Alarm İncelemek Sanmak
Threat hunting proaktif hipotez ve sorgu üretme sürecidir.
7️⃣ Dashboard’a Bakıp Raporlamayı Unutmak
Her lab çalışması kısa bir SOC triage notuyla dokümante edilmelidir.
1️⃣3️⃣ 48s Mini-PoC Planı
- Wazuh mimarisini okuyun.
- All-in-One veya Docker lab ortamı kurun.
- Linux agent ekleyin.
- Windows agent ekleyin.
- Windows üzerinde Sysmon loglarını toplayın.
- Linux üzerinde SSH authentication loglarını izleyin.
- FIM ile kritik dizin takibi yapın.
- Basit brute-force senaryosunu kontrollü lab’da deneyin.
- Wazuh dashboard’da oluşan alarmı inceleyin.
- Rule ID, severity, MITRE mapping ve kaynak IP bilgisini not alın.
- Suricata entegrasyonu ile network alarmı üretin.
- YARA veya VirusTotal entegrasyonu ile malware detection senaryosu test edin.
Kısa Karşılaştırma
| Başlık | Wazuh ile Kazanım |
|---|---|
| Log Analizi | Sistem ve uygulama olaylarını anlamlandırma |
| SIEM | Alert üretimi ve dashboard görünürlüğü |
| XDR | Endpoint odaklı güvenlik görünürlüğü |
| FIM | Dosya değişikliklerini izleme |
| Sysmon | Windows process ve activity analizi |
| Suricata | Network IDS alarm entegrasyonu |
| VirusTotal | Hash reputation kontrolü |
| YARA | Malware pattern hunting |
| Active Response | Kontrollü otomatik aksiyon |
| Threat Hunting | Hipotez bazlı tehdit arama |
Kısa Özet
Wazuh:
Açık kaynak SIEM/XDR platformudur.

Öğrenilecek konular:
Log analizi, alert triage, FIM, Sysmon, Suricata, VirusTotal, YARA, Active Response ve threat hunting.

Blue Team değeri:
Saldırı davranışını log ve alarm üzerinden anlamayı öğretir.

Purple Team değeri:
Saldırı simülasyonu sonrası detection kalitesini ölçmeyi sağlar.

Dikkat:
Kurulum tek başına yeterli değildir; tuning, custom rule ve doğru log kaynakları gerekir.
Sonuç
Wazuh; Blue Team, SOC, log analizi, olay müdahalesi ve threat hunting öğrenmek isteyen herkes için güçlü bir açık kaynak platformdur.
Doğru lab senaryolarıyla çalışıldığında şu becerileri kazandırır:
Alarm okumak
Log yorumlamak
False-positive ayıklamak
Saldırı davranışını analiz etmek
Kural mantığını anlamak
Endpoint ve network verisini ilişkilendirmek
Threat hunting hipotezi oluşturmak
Active Response riskini değerlendirmek
En kısa özet:
Wazuh kur.
Agent ekle.
Log topla.
Alarmı incele.
Kuralı anla.
Saldırıyı simüle et.
Detection kalitesini ölç.
Threat hunting pratiği yap.
Siber güvenlik kariyerinde Blue Team veya SOC tarafında ilerlemek isteyenler için Wazuh ile uygulamalı deneyim kazanmak kesinlikle değerli bir adımdır.