Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Açık Kaynak Self-Hosted WAF ve Reverse Proxy Çözümü
Web uygulamalarını internete açmak yalnızca DNS, SSL ve firewall kuralı tanımlamakla bitmez.
Uygulama katmanında şu tehditler sürekli karşımıza çıkar:
SQL Injection
Cross-Site Scripting
Command Injection
OS Command Injection
CRLF Injection
LDAP Injection
XPath Injection
Remote Code Execution
XXE
SSRF
Path Traversal
Backdoor denemeleri
Brute-force
HTTP Flood
Bot abuse
Scanner trafiği
Bu noktada WAF — Web Application Firewall, yani Web Uygulama Güvenlik Duvarı, web uygulaması ile internet arasına konumlanarak HTTP/HTTPS trafiğini analiz eder.
Bu alanda dikkat çeken açık kaynak çözümlerden biri:
SafeLine
SafeLine Nedir?
SafeLine, web uygulamalarını saldırılardan ve exploit denemelerinden korumak için geliştirilen, self-hosted çalışan bir Web Application Firewall / reverse proxy çözümüdür.
Kısa tanım:
SafeLine = Self-hosted WAF + Reverse Proxy + Web Attack ProtectionSafeLine, web uygulamanızın önüne konumlanır.
Tüm kullanıcı trafiği önce SafeLine üzerinden geçer, ardından güvenli görülen istekler backend uygulamaya iletilir.
Basit akış:
Kullanıcı
→ SafeLine WAF
→ Backend Web Application
Bu sayede uygulama sunucusu doğrudan internete açık kalmaz; HTTP/HTTPS istekleri önce WAF kontrolünden geçer.
1️⃣ SafeLine Neden Dikkat Çekiyor?
SafeLine’ın öne çıkmasının temel nedeni, açık kaynaklı ve self-hosted çalışabilmesidir.
Yani Cloud tabanlı kapalı bir WAF servisine tamamen bağımlı kalmadan kendi altyapınızda çalıştırabilirsiniz.
Öne çıkan yönleri:
Açık kaynak topluluk sürümü
Self-hosted kurulum
Reverse proxy mimarisi
Web saldırılarına karşı WAF katmanı
Rate limiting
Anti-bot challenge
Authentication challenge
IP tabanlı erişim kontrolleri
HTTP flood ve brute-force azaltma
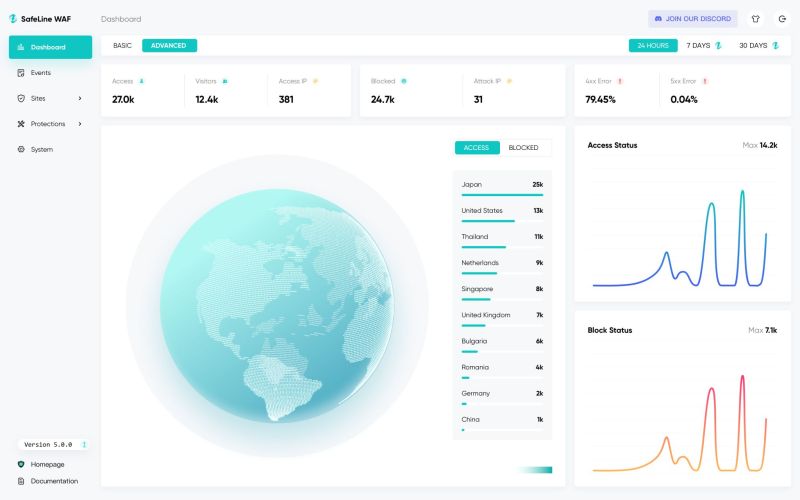
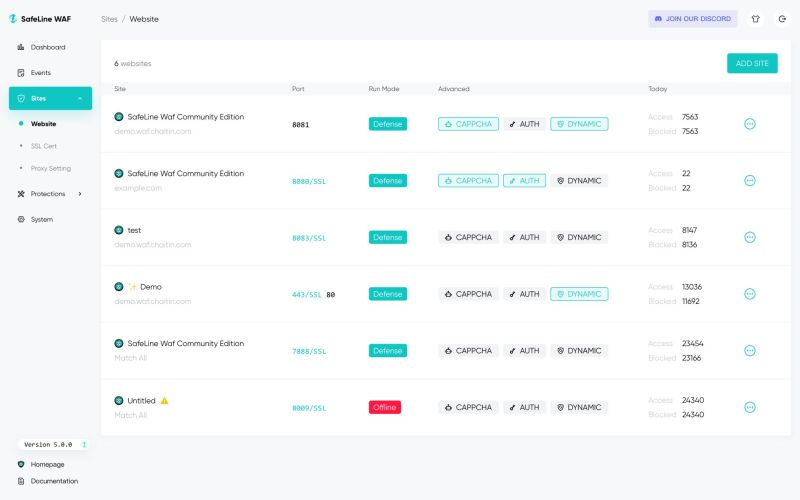
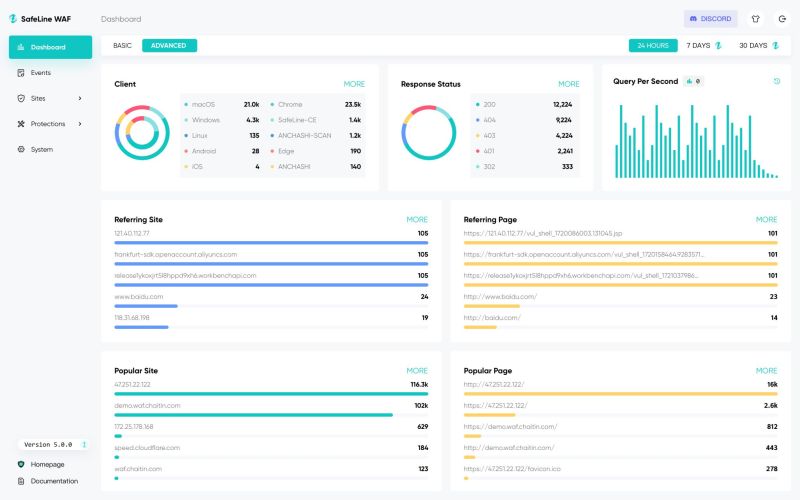
Yönetim arayüzü
Kısa ifade:
SafeLine, web uygulamasının önünde çalışan self-hosted bir koruma katmanıdır.2️⃣ Cloudflare Free Korumaz mı?
Bu ifade dikkatli kullanılmalıdır.
“Cloudflare Free sizi korumaz” demek doğru bir teknik ifade değildir.
Daha doğru ifade şudur:
Cloudflare Free temel CDN, SSL, DDoS ve bazı WAF korumaları sağlar.
Ancak gelişmiş WAF, bot yönetimi, detaylı kural kontrolü, kurumsal logging ve özel güvenlik ihtiyaçlarında sınırlı kalabilir.
Yani mesele şudur:
Cloudflare Free işe yaramaz değildir.
Ama her güvenlik ihtiyacını karşılamaz.
SafeLine ise farklı bir yaklaşım sunar:
Cloudflare:
Edge/CDN tabanlı bulut koruma sağlar.

SafeLine:
Kendi sunucunuzda çalışan self-hosted WAF sağlar.
Bu iki çözüm birbirinin doğrudan birebir alternatifi olmak zorunda değildir.
Bazı mimarilerde birlikte bile kullanılabilir:
Internet
→ Cloudflare / CDN / DDoS Protection
→ SafeLine WAF
→ Backend Application
Bu modelde Cloudflare edge katmanında, SafeLine ise origin önünde ek WAF katmanı olarak kullanılabilir.
3️⃣ SafeLine ve Test Oranları Nasıl Okunmalı?
SafeLine kaynaklarında bazı WAF karşılaştırma oranları paylaşılır.
Örnek tablo:
Cloudflare Free     → %10,70 detection
ModSecurity Level 1 → %69,74 detection
SafeLine Balance   → %71,65 detection
SafeLine Strict    → %76,17 detection
Bu oranları paylaşırken dikkat edilmesi gereken kritik nokta şudur:
Bu oranlar belirli test seti ve metodolojiye göre değerlendirilmelidir.
Her ortam, her saldırı türü ve her WAF konfigürasyonu için evrensel kesin sonuç gibi sunulmamalıdır.
Daha güvenli ifade:
SafeLine’ın paylaştığı değerlendirme sonuçlarında, Strict modda daha yüksek detection oranı gösterildiği görülmektedir.
Ancak gerçek ortam performansı; trafik yapısı, kural seviyesi, tuning, false-positive yönetimi ve uygulama davranışına göre değişir.
4️⃣ SafeLine Hangi Saldırılara Karşı Yardımcı Olur?
SafeLine, web uygulamalarını hedefleyen birçok yaygın saldırı türüne karşı koruma sağlamayı hedefler.
Örnek saldırılar:
SQL Injection
XSS
Code Injection
OS Command Injection
CRLF Injection
LDAP Injection
XPath Injection
RCE
XXE
SSRF
Path Traversal
Backdoor denemeleri
Brute-force
HTTP Flood
Bot abuse
Ancak kritik not:
WAF riski azaltır.
Ama güvenli kod geliştirme, patch yönetimi, authentication güvenliği ve uygulama mimarisinin yerine geçmez.
5️⃣ SafeLine Nasıl Çalışır?
SafeLine reverse proxy mantığıyla çalışır.
Tüm HTTP/HTTPS trafiği önce SafeLine’a gelir.
SafeLine şu kontrolleri yapabilir:
Request URI kontrolü
Query string analizi
Header analizi
Body / payload analizi
Rate limit kontrolü
Bot challenge
Authentication challenge
IP tabanlı ACL
Web saldırısı payload tespiti
Sonra karar verir:
Güvenli istek → Backend uygulamaya iletilir.
Şüpheli istek → Challenge uygulanabilir.
Zararlı istek → Bloklanabilir.
Aşırı trafik → Rate limit uygulanabilir.
Basit trafik akışı:
Client
→ SafeLine
→ Security Policy Check
→ Backend Web Server
6️⃣ Temel Özellikler
Web Attack Protection
SafeLine, web saldırılarını analiz edip engellemeye odaklanır.
Özellikle OWASP Top 10 kapsamındaki birçok saldırı tipi için ek koruma katmanı sağlar.
Örnek:
Injection
Broken access control exploit denemeleri
Security misconfiguration exploitleri
Known malicious payload
Path traversal
SSRF denemeleri
Rate Limiting
Rate limiting, belirli eşikleri aşan istemcileri sınırlandırmak için kullanılır.
Kullanım alanları:
Brute-force azaltma
HTTP flood hafifletme
API abuse kontrolü
Login endpoint koruması
Traffic surge yönetimi
Örnek yaklaşım:
Bir IP kısa sürede çok fazla login isteği gönderirse sınırla.
Bir endpoint’e olağan dışı istek gelirse geciktir veya blokla.
Dikkat:
Çok agresif rate limit, NAT arkasındaki gerçek kullanıcıları da etkileyebilir.Anti-Bot Challenge
SafeLine, bot davranışlarına karşı challenge mekanizması sunabilir.
Amaç:
Otomatik scanner trafiğini azaltmak
Bot abuse davranışını sınırlamak
Gerçek kullanıcı ile otomasyonu ayırmaya çalışmak
Bu özellik özellikle login, admin panel, form endpointleri ve yoğun bot trafiği alan servislerde faydalı olabilir.
Authentication Challenge
SafeLine üzerinde authentication challenge aktif edildiğinde, ziyaretçiler belirli kaynaklara erişmeden önce ek doğrulama adımından geçebilir.
Kullanım alanları:
Admin panel koruması
Test ortamı erişimi
Internal uygulama ön koruması
Kısıtlı web servisleri
IP Tabanlı Erişim Kontrolü
SafeLine IP bazlı erişim kontrol listeleriyle çalışabilir.
Kullanım senaryoları:
Belirli IP’lere izin verme
Belirli IP’leri engelleme
Admin paneli sadece ofis IP’lerine açma
Known malicious IP listesi ile çalışma
Dikkat:
IP blacklist tek başına güvenlik değildir.
Yanlış blacklist gerçek kullanıcıları engelleyebilir.
7️⃣ Kurulum Mantığı
SafeLine, Docker ve Docker Compose tabanlı çalışır.
Resmi dokümantasyonda belirtilen minimum gereksinimler:
Linux işletim sistemi
Docker 20.10.14 veya üzeri
Docker Compose 2.0.0 veya üzeri
Minimum 1 CPU
Minimum 1 GB RAM
Minimum 5 GB disk
Otomatik kurulum örneği:
bash -c "$(curl -fsSLk https://waf.chaitin.com/release/latest/manager.sh)" -- --enAncak güvenlik açısından şu not önemlidir:
curl ile çekilen script’i doğrudan root yetkisiyle çalıştırmadan önce içeriği incelemek daha güvenlidir.
Önce test ortamında denenmeli, ardından production planı yapılmalıdır.
Yönetim arayüzü varsayılan olarak şu port üzerinden erişilebilir:
https://<safeline-ip>:9443/İlk administrator bilgisi için dokümantasyonda şu komut kullanılır:
docker exec safeline-mgt resetadmin8️⃣ SafeLine Üretim Ortamında Nasıl Konumlandırılır?
Basit kullanım:
Internet
→ SafeLine
→ Web Application
CDN ile birlikte kullanım:
Internet
→ CDN / DDoS Protection
→ SafeLine
→ Backend Application
Load balancer ile kullanım:
Internet
→ DDoS Protection
→ Load Balancer
→ SafeLine
→ Web Servers
veya:
Internet
→ SafeLine
→ Load Balancer
→ Backend Pool
Doğru mimari uygulamanın trafiğine, TLS modeline, DNS yapısına ve operasyon ihtiyacına göre seçilmelidir.
9️⃣ SafeLine ve DDoS Konusu
SafeLine rate limiting ve HTTP flood azaltma gibi özellikler sunabilir.
Ancak burada ayrım çok önemlidir:
SafeLine Layer 7 seviyesindeki bazı HTTP flood ve abuse davranışlarını azaltabilir.
Büyük hacimli volumetric DDoS saldırıları için tek başına yeterli değildir.
Volumetric DDoS için şu katmanlar gerekir:
CDN
Anycast
Upstream DDoS protection
ISP scrubbing
Cloud-based DDoS mitigation
Daha doğru mimari:
DDoS Protection / CDN
→ SafeLine WAF
→ Backend Application
🔟 Cloudflare mı SafeLine mı?
Bu sorunun tek cevabı yoktur.
Cloudflare Avantajları
Global edge network
CDN
DDoS protection
DNS yönetimi
SSL kolaylığı
Kolay devreye alma
Edge seviyesinde koruma
Cloudflare Free Sınırlamaları
Gelişmiş WAF kural yönetimi sınırlı olabilir.
Bot yönetimi daha gelişmiş planlarda güçlenir.
Detaylı logging ve kurumsal özelliklerde plan farkı olabilir.
Özelleştirme ihtiyacı arttıkça ücretli plan gerekebilir.
SafeLine Avantajları
Self-hosted çalışır.
Kontrol sizdedir.
Açık kaynak topluluk sürümü vardır.
Origin önünde ek WAF katmanı sağlar.
Özelleştirilebilir yapı sunar.
Veri egemenliği isteyen ekipler için değerlidir.
SafeLine Sorumlulukları
Kurulum size aittir.
Güncelleme size aittir.
Log takibi size aittir.
Yedekleme size aittir.
Tuning size aittir.
Yanlış konfigürasyon riski size aittir.
Kısa ifade:
Cloudflare daha yönetilen ve edge odaklıdır.
SafeLine daha self-hosted ve kontrol odaklıdır.
1️⃣1️⃣ SafeLine Ne Değildir?
SafeLine doğru konumlandırılmalıdır.
Network Firewall Değildir
IP/port/zone seviyesinde klasik firewall yerine geçmez.
SIEM Değildir
Log korelasyonu ve olay yönetimi yapmaz.
EDR Değildir
Endpoint üzerinde process izleme veya müdahale yapmaz.
Tam DDoS Koruması Değildir
Layer 7 seviyesinde yardımcı olabilir; volumetric DDoS için upstream koruma gerekir.
Güvenli Kodlamanın Yerine Geçmez
SQL Injection veya XSS zafiyeti varsa kalıcı çözüm kod tarafında yapılmalıdır.
Patch Management Yerine Geçmez
Virtual protection sağlayabilir; fakat uygulama ve framework yamaları uygulanmalıdır.
1️⃣2️⃣ Kurulum Sonrası Mutlaka Yapılması Gerekenler
SafeLine kurulduktan sonra yalnızca panelin açılması yeterli değildir.
Kontrol listesi:
Admin parolasını değiştir.
Yönetim panelini internete açık bırakma.
9443 erişimini VPN veya güvenilir IP ile sınırla.
TLS sertifika yapısını kontrol et.
Backend uygulama yönlendirmesini doğrula.
Gerçek client IP bilgisini doğru aktar.
Rate limit politikalarını test et.
False-positive loglarını incele.
WAF block modunu kademeli aç.
Logları merkezi sisteme gönder.
Backup ve rollback planı oluştur.
Güncelleme takibi yap.
Özellikle yönetim paneli korunmalıdır.
WAF yönetim paneli ele geçirilirse saldırgan güvenlik politikasını değiştirebilir.1️⃣3️⃣ SafeLine Kullanırken Sık Yapılan Hatalar
1️⃣ Cloudflare Free’i Tamamen İşe Yaramaz Göstermek
Cloudflare Free temel koruma sağlar. Sorun, gelişmiş güvenlik ihtiyacının Free planla sınırlı kalabilmesidir.
2️⃣ SafeLine’ı Kurup Tuning Yapmamak
Her WAF gibi SafeLine da uygulamaya göre ayarlanmalıdır.
3️⃣ WAF’ı Tek Güvenlik Katmanı Sanmak
WAF önemli bir katmandır; ama tek başına yeterli değildir.
4️⃣ Yönetim Panelini İnternete Açık Bırakmak
Bu ciddi güvenlik riskidir.
5️⃣ Rate Limit’i Çok Agresif Ayarlamak
Gerçek kullanıcılar etkilenebilir.
6️⃣ Logları İzlememek
WAF değerini log ve olay görünürlüğüyle üretir.
7️⃣ DDoS’u Sadece SafeLine ile Çözmeye Çalışmak
Büyük DDoS saldırıları için upstream/CDN/scrubbing gerekir.
1️⃣4️⃣ 48s Mini-PoC Planı
- İzole test sunucusu hazırlayın.
- Docker ve Docker Compose sürümlerini kontrol edin.
- SafeLine kurulum script’ini indirmeden önce dokümantasyonu okuyun.
- Script’i production öncesi test ortamında çalıştırın.
- Yönetim paneline erişin.
- Admin parolasını güvenli şekilde değiştirin.
- Test web uygulamasını SafeLine arkasına alın.
- SQL Injection test payload’u gönderin.
- XSS test payload’u gönderin.
- Rate limiting özelliğini kontrollü şekilde test edin.
- False-positive oluşuyor mu kontrol edin.
- Logları inceleyip production için güvenli konfigürasyon planı çıkarın.
Kısa Karşılaştırma
| Başlık | Cloudflare Free | SafeLine |
|---|---|---|
| Konum | Cloud edge/CDN | Self-hosted origin önü |
| Yönetim | Cloudflare paneli | Kendi sunucunuz |
| DDoS | Edge tabanlı temel koruma | Layer 7 rate limit / HTTP flood azaltma |
| WAF | Free managed ruleset / sınırlı özelleştirme | Self-hosted WAF politikaları |
| Veri kontrolü | Trafik Cloudflare üzerinden geçer | Trafik kendi altyapınızdan geçer |
| Operasyon yükü | Daha düşük | Daha yüksek |
| Özelleştirme | Planlara göre değişir | Daha fazla kontrol |
| En iyi kullanım | Edge koruma ve CDN | Origin önünde self-hosted WAF |
Kısa Özet
SafeLine:
Self-hosted açık kaynak WAF ve reverse proxy çözümüdür.

Amaç:
Web uygulamalarını saldırılardan ve exploit denemelerinden korumak.

Koruma:
SQLi, XSS, RCE, XXE, SSRF, path traversal, brute-force, HTTP flood ve bot abuse risklerini azaltmaya yardımcı olur.

Mimari:
Internet → SafeLine → Backend Application

Dikkat:
WAF tek başına tam güvenlik değildir.
Cloudflare Free tamamen işe yaramaz değildir.
SafeLine operasyon ve bakım sorumluluğu gerektirir.
Sonuç
SafeLine, açık kaynak ve self-hosted WAF çözümü arayan ekipler için dikkat çekici bir alternatiftir.
Özellikle şu ihtiyaçlarda değerlidir:
Kendi WAF katmanını yönetmek
Origin önünde ek güvenlik katmanı oluşturmak
Web saldırılarını filtrelemek
Rate limit ve bot challenge uygulamak
Cloud servis bağımlılığını azaltmak
Daha fazla kontrol ve özelleştirme istemek
Ancak doğru değerlendirme şudur:
Cloudflare Free temel koruma sağlar.
SafeLine daha fazla self-hosted kontrol sunar.
İki yaklaşım da ihtiyaca göre birlikte veya ayrı kullanılabilir.
En kısa mesaj:
Cloudflare edge tarafında korur.
SafeLine origin önünde korur.
WAF riski azaltır.
Güvenlik için tuning, monitoring, patch ve doğru mimari gerekir.
Self-hosted, açık kaynak ve özelleştirilebilir bir WAF arayan teknik ekipler için SafeLine kesinlikle incelenmesi gereken projelerden biridir.