Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Ücretsiz ve Açık Kaynak Network Access Control — NAC Çözümü
Kurumsal ağlarda en kritik sorulardan biri şudur:
Ağa kim bağlanıyor?Ama tek başına bu soru yeterli değildir.
Asıl sorular şunlardır:
Bağlanan cihaz kurumsal mı, misafir mi?
Kullanıcı kim?
Cihaz güvenilir mi?
Hangi VLAN’a alınmalı?
Hangi erişim yetkisi verilmeli?
Uyumsuz cihaz izole edilmeli mi?
Misafir kullanıcı captive portal üzerinden kayıt edilmeli mi?
802.1X desteklemeyen cihazlar nasıl yönetilmeli?
Bu noktada devreye NAC — Network Access Control, yani Ağ Erişim Kontrolü girer.
Açık kaynak dünyasında bu alandaki en bilinen çözümlerden biri:
PacketFence
PacketFence Nedir?
PacketFence, ücretsiz ve açık kaynaklı bir Network Access Control — NAC çözümüdür.
Kısa tanım:
PacketFence = Ağa bağlanan kullanıcı ve cihazları tanımlayan, doğrulayan, yetkilendiren, izole eden ve erişim politikasına göre yöneten açık kaynak NAC platformuPacketFence ile kablolu ve kablosuz ağlarda kullanıcı, cihaz ve erişim politikası merkezi olarak yönetilebilir.
Temel amaç:
Ağa bağlanan cihazı tanı.
Kimliğini doğrula.
Uygun erişim seviyesini ver.
Uyumsuz veya riskli cihazı izole et.
Misafir ve BYOD süreçlerini yönet.
1️⃣ NAC Nedir?
NAC — Network Access Control, ağa bağlanan cihazların ve kullanıcıların kimliğine, durumuna ve politikasına göre erişim izni verilmesini sağlayan güvenlik yaklaşımıdır.
NAC şu sorulara cevap verir:
Bu cihaz kime ait?
Bu kullanıcı kim?
Cihaz kurumsal mı?
Cihaz misafir mi?
Cihaz güvenlik politikasına uygun mu?
Cihaz hangi VLAN’a alınmalı?
Cihaza hangi ACL uygulanmalı?
Cihaz karantinaya alınmalı mı?
Kısa ifade:
Firewall trafiği kontrol eder.
NAC ağa kimin ve hangi yetkiyle bağlanacağını kontrol eder.
2️⃣ PacketFence Ne İşe Yarar?
PacketFence, kurum ağlarında erişim kontrolü ve cihaz yönetimi için kullanılır.
Başlıca kullanım alanları:
802.1X kimlik doğrulama
MAC Authentication Bypass — MAB
Captive portal ile kayıt ve remediation
Guest access yönetimi
BYOD yönetimi
VLAN assignment
Dynamic ACL / downloadable ACL
Problemli cihaz izolasyonu
Quarantine VLAN
Kablolu ağ erişim kontrolü
Kablosuz ağ erişim kontrolü
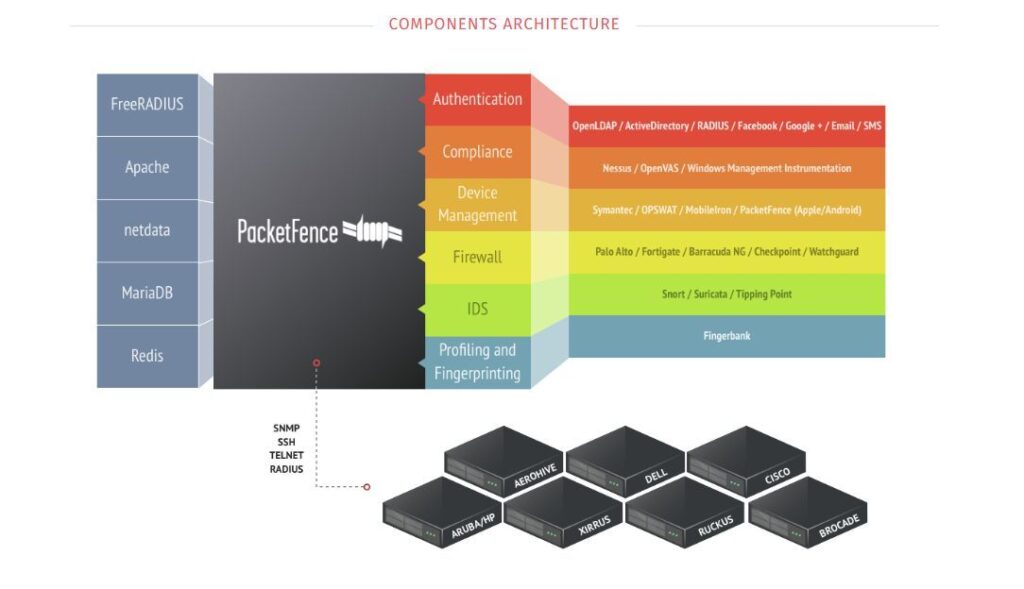
IDS entegrasyonu
Vulnerability scanner entegrasyonu
Firewall entegrasyonu
Cihaz profilleme
3️⃣ PacketFence Nasıl Çalışır?
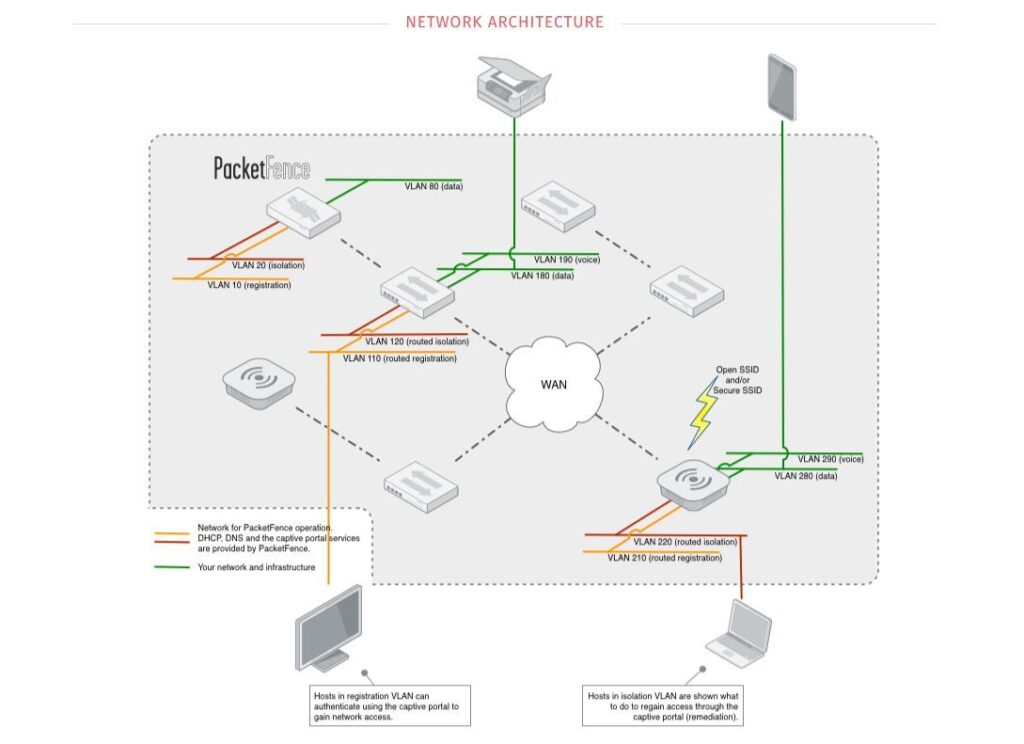
PacketFence genellikle RADIUS tabanlı kimlik doğrulama ve ağ cihazlarıyla entegrasyon üzerinden çalışır.
Basit akış:
Kullanıcı / Cihaz
→ Switch veya Wireless Controller
→ RADIUS isteği
→ PacketFence
→ Kimlik / cihaz / politika kontrolü
→ VLAN / ACL / role kararı
→ Ağa erişim verilir veya cihaz izole edilir
Örnek:
Kurumsal kullanıcı + sağlıklı cihaz
→ Kurumsal VLAN

Misafir kullanıcı
→ Guest VLAN + Captive Portal

Bilinmeyen cihaz
→ Registration VLAN

Riskli / uyumsuz cihaz
→ Quarantine VLAN

IoT cihaz
→ IoT VLAN + sınırlı ACL
4️⃣ PacketFence’in Temel Bileşenleri
802.1X Desteği
PacketFence’in en kritik özelliklerinden biri 802.1X desteğidir.
802.1X ile kullanıcı veya cihaz, ağa bağlanmadan önce kimlik doğrulamasından geçer.
Temel bileşenler:
Supplicant  → Kullanıcı cihazı
Authenticator → Switch veya Access Point
Authentication Server → PacketFence / RADIUS
Akış:
Cihaz switch portuna bağlanır.
→ Switch kimlik doğrulama başlatır.
→ PacketFence RADIUS üzerinden kullanıcıyı veya cihazı değerlendirir.
→ Sonuca göre VLAN/role/ACL atanır.
802.1X özellikle kurumsal bilgisayarlar, domain cihazları ve sertifika tabanlı güvenli erişim için güçlü bir yöntemdir.
MAC Authentication Bypass — MAB
Her cihaz 802.1X desteklemez.
Örnek:
IP telefon
Yazıcı
Kamera
IoT cihaz
Barkod okuyucu
Eski endüstriyel cihaz
Bu tür cihazlarda MAB — MAC Authentication Bypass kullanılabilir.
MAB mantığı:
Cihaz 802.1X cevap vermez.
→ Switch cihazın MAC adresini RADIUS’a gönderir.
→ PacketFence MAC adresine göre karar verir.
→ Uygun VLAN veya ACL atanır.
Dikkat:
MAB, 802.1X kadar güçlü bir kimlik doğrulama yöntemi değildir.
MAC adresi taklit edilebilir.
Bu nedenle IoT ve legacy cihazlar için sınırlı erişim politikasıyla kullanılmalıdır.
Captive Portal
PacketFence’in önemli özelliklerinden biri captive portal desteğidir.
Captive portal, kullanıcı ağa bağlandığında karşısına kayıt, doğrulama veya remediation ekranı çıkaran web tabanlı portaldır.
Kullanım alanları:
Misafir kullanıcı kaydı
BYOD cihaz kaydı
Kullanıcı kabul sözleşmesi
Cihaz remediation yönlendirmesi
Self-service registration
Sponsor onaylı guest erişimi
Örnek akış:
Misafir Wi-Fi’ye bağlanır.
→ Captive portal açılır.
→ Kullanıcı kayıt olur veya sponsor onayı alır.
→ PacketFence kullanıcıya guest VLAN erişimi verir.
VLAN Enforcement
PacketFence, kullanıcı veya cihaz durumuna göre VLAN ataması yapabilir.
Örnek politika:
Kurumsal laptop → VLAN 10
Misafir kullanıcı → VLAN 20
IoT cihaz → VLAN 30
Uyumsuz cihaz → VLAN 40
Karantina → VLAN 99
Bu sayede ağa bağlanan herkes aynı segmentte tutulmaz.
Kısa ifade:
Kim olduğuna ve cihaz durumuna göre doğru VLAN’a al.Dynamic ACL / Downloadable ACL
Bazı ortamlarda VLAN değiştirmek yerine kullanıcıya veya cihaza dinamik ACL uygulanabilir.
Bu yapı özellikle modern wireless controller ve switch ortamlarında faydalıdır.
Örnek:
Misafir kullanıcı:
Sadece internet erişimi

IoT cihaz:
Sadece belirli sunuculara erişim

Karantina cihazı:
Sadece remediation sunucusuna erişim

Kurumsal kullanıcı:
İç kaynaklara kontrollü erişim
Bu yaklaşım mikro-segmentasyon mantığına daha yakın çalışabilir.
Quarantine ve Remediation
PacketFence, sorunlu veya uyumsuz cihazları otomatik olarak izole edebilir.
Örnek durumlar:
Antivirüs kapalı
Zafiyet tespit edildi
IDS alarmı oluştu
Cihaz bilinmeyen kategoriye girdi
Policy violation gerçekleşti
Şüpheli trafik üretildi
Bu durumda cihaz:
Quarantine VLAN’a alınabilir.
Captive portal üzerinden bilgilendirilebilir.
Remediation sayfasına yönlendirilebilir.
Sadece güncelleme veya yardım kaynaklarına erişebilir.
Kısa ifade:
Riskli cihazı tamamen serbest bırakma.
Önce izole et, sonra düzeltme sürecine yönlendir.
5️⃣ PacketFence ve Kablolu / Kablosuz Yönetim
PacketFence hem wired hem wireless ortamlarda kullanılabilir.
Kablolu Ağ
Switch portları üzerinden:
802.1X
MAB
Dynamic VLAN
Dynamic ACL
RADIUS CoA
SNMP kontrolü
Kablosuz Ağ
Wireless controller veya access point entegrasyonu ile:
Enterprise Wi-Fi authentication
Guest portal
BYOD onboarding
Role assignment
VLAN assignment
SSID bazlı politika
Bu yapı özellikle kampüs, okul, hastane, otel, üretim tesisi ve çok kullanıcılı ofis ağlarında değerlidir.
6️⃣ IDS, Vulnerability Scanner ve Firewall Entegrasyonları
PacketFence tek başına IDS veya vulnerability scanner değildir.
Ancak bu sistemlerle entegre çalışabilir.
IDS Entegrasyonu
IDS sistemi bir cihazın şüpheli trafik ürettiğini tespit ederse PacketFence bu cihazı izole edebilir.
Örnek:
Suricata / Snort alarm üretir.
→ Şüpheli cihaz belirlenir.
→ PacketFence cihazı quarantine VLAN’a alır.
Vulnerability Scanner Entegrasyonu
Zafiyet tarayıcı cihazda kritik açıklık tespit ederse PacketFence erişimi sınırlayabilir.
Örnek:
Scanner cihazda kritik CVE bulur.
→ PacketFence cihazı remediation VLAN’a yönlendirir.
Firewall Entegrasyonu
Firewall entegrasyonu ile belirli cihazlara dinamik policy uygulanabilir.
Bu sayede ağ erişim kararı yalnızca switch üzerinde değil, güvenlik duvarı tarafında da desteklenebilir.
7️⃣ PacketFence Kullanım Senaryoları
Kurumsal Kullanıcı Erişimi
Domain kullanıcısı sertifika ile 802.1X doğrulaması yapar.
→ PacketFence kullanıcıyı doğrular.
→ Kurumsal VLAN veya role atanır.
Misafir Wi-Fi
Misafir Wi-Fi’ye bağlanır.
→ Captive portal açılır.
→ Kullanıcı kayıt olur.
→ Sadece internet erişimi olan guest VLAN’a alınır.
BYOD
Kullanıcı kişisel cihazını ağa bağlar.
→ Captive portal üzerinden kayıt olur.
→ Cihaz profillenir.
→ Sınırlı BYOD erişimi verilir.
IoT Segmentasyonu
Kamera, yazıcı veya IP telefon MAC/MAB ile tanınır.
→ IoT VLAN’a alınır.
→ Sadece gerekli servis erişimi verilir.
Uyumsuz Cihaz İzolasyonu
Cihazda güvenlik problemi tespit edilir.
→ PacketFence cihazı quarantine VLAN’a alır.
→ Kullanıcı remediation sayfasına yönlendirilir.
8️⃣ PacketFence’in Güçlü Olduğu Alanlar
PacketFence özellikle şu alanlarda güçlüdür:
Açık kaynak NAC ihtiyacı
802.1X tabanlı erişim kontrolü
Kablolu ve kablosuz ağ politikası
Guest access yönetimi
BYOD onboarding
Cihaz izolasyonu
VLAN / ACL enforcement
Heterojen network vendor desteği
Eğitim, sağlık, kampüs ve enterprise ağlar
9️⃣ PacketFence Ne Değildir?
PacketFence doğru konumlandırılmalıdır.
Firewall Değildir
Firewall trafik akışını IP, port, zone ve application policy ile kontrol eder.
PacketFence ise ağa kim bağlanacak ve hangi yetkiyle bağlanacak sorusuna cevap verir.
SIEM Değildir
Log korelasyonu ve merkezi olay yönetimi yapmaz.
EDR Değildir
Endpoint üzerinde process izleme veya malware response yapmaz.
Vulnerability Scanner Değildir
Zafiyet taraması yapabilen ürünlerle entegre olabilir; ancak klasik scanner yerine geçmez.
IDS/IPS Değildir
Saldırı tespiti yapan ana motor değildir; IDS/IPS sistemlerinden gelen bilgiyle erişim aksiyonu alabilir.
Zero Trust’ın Tamamı Değildir
NAC, Zero Trust mimarisinin önemli parçasıdır; ancak tek başına Zero Trust değildir.
🔟 PacketFence ve Zero Trust İlişkisi
Zero Trust yaklaşımında temel prensip şudur:
Asla varsayılan olarak güvenme.
Her erişimi doğrula.
Yetkiyi minimumda tut.
Sürekli değerlendir.
PacketFence bu mimariye şu açılardan katkı sağlar:
Cihaz kimliğini doğrular.
Kullanıcı kimliğini kontrol eder.
Ağ segmentasyonunu destekler.
Uyumsuz cihazları izole eder.
Misafir ve BYOD erişimini sınırlar.
Cihaz durumuna göre erişim politikası uygular.
Ancak Zero Trust için ayrıca şu katmanlar gerekir:
IAM
MFA
EDR/XDR
ZTNA
SIEM/SOAR
MDM/UEM
DLP
Application access control
Continuous monitoring
1️⃣1️⃣ Kurulum ve Tasarımda Dikkat Edilecekler
PacketFence güçlüdür; ancak NAC projeleri dikkatli tasarlanmalıdır.
Başlamadan önce şu sorular netleşmelidir:
Hangi switch ve wireless controller modelleri var?
802.1X destekleniyor mu?
MAB gereken cihazlar hangileri?
Misafir erişimi nasıl yönetilecek?
BYOD olacak mı?
VLAN tasarımı hazır mı?
Quarantine VLAN var mı?
RADIUS sertifika yapısı hazır mı?
Active Directory / LDAP entegrasyonu olacak mı?
MDM/UEM entegrasyonu gerekiyor mu?
IDS veya scanner entegrasyonu planlanıyor mu?
Rollback planı var mı?
NAC geçişinde en kritik konu:
Önce görünürlük, sonra kademeli enforcement.Yani ilk gün tüm portlarda sert enforcement açmak risklidir.
1️⃣2️⃣ NAC Geçiş Stratejisi
Önerilen geçiş modeli:
1. Envanter çıkar.
2. Network cihaz uyumluluğunu kontrol et.
3. PacketFence’i lab ortamında kur.
4. Test switch üzerinde 802.1X ve MAB dene.
5. Monitor-only yaklaşımıyla cihazları gözlemle.
6. Kurumsal cihazları tanımla.
7. IoT ve legacy cihazları sınıflandır.
8. Guest ve BYOD politikalarını oluştur.
9. Pilot VLAN veya pilot lokasyon seç.
10. Enforcement’ı kademeli aç.
11. False-positive ve erişim kesintilerini izle.
12. Production runbook oluştur.
Bu yaklaşım kesinti riskini azaltır.
1️⃣3️⃣ Operasyonel Riskler
PacketFence veya herhangi bir NAC çözümü yanlış yapılandırılırsa erişim kesintisi oluşturabilir.
Dikkat edilmesi gereken riskler:
Yanlış VLAN assignment
Hatalı RADIUS secret
Sertifika problemi
Supplicant konfigürasyon hatası
MAB cihazlarının yanlış tanımlanması
Guest portal erişim problemi
Quarantine VLAN’ın yanlış route edilmesi
Voice VLAN etkilenmesi
Printer / kamera / IoT kesintileri
Bu nedenle kritik cihazlar için önceden exception ve rollback planı hazırlanmalıdır.
1️⃣4️⃣ Güvenlik Notları
PacketFence yönetim sistemi hassas bir güvenlik bileşenidir.
Korunması gereken noktalar:
Admin panel erişimi
RADIUS shared secret
Sertifikalar
LDAP / AD bağlantı bilgileri
Guest kullanıcı verileri
Cihaz envanteri
MAC/IP/kullanıcı eşleşmeleri
Network cihaz erişim bilgileri
Güvenlik önerileri:
Yönetim panelini internete açma.
VPN veya yönetim ağı üzerinden eriştir.
MFA ve güçlü parola kullan.
RADIUS secret’ları güçlü tut.
TLS sertifikalarını doğru yönet.
Logları merkezi sisteme gönder.
Yedekleme planı oluştur.
Güncellemeleri takip et.
1️⃣5️⃣ PacketFence 15.0 Notu
PacketFence’in güncel ana sürümlerinden biri 15.0’dır.
Bu sürümde öne çıkan başlıklardan bazıları:
Cisco WLC IOS XE için downloadable ACL desteği
Apache Kafka entegrasyonu
pfflow network monitoring arayüzü
Otomatik security event cleanup
Dynamic iptables management
Cisco Easy PSK authentication desteği
RADIUS proxy kabiliyetleri
RADIUS accounting rate limiting
Bu, PacketFence’in yalnızca klasik NAC değil, modern ağ erişim kontrolü ve görünürlük ihtiyaçlarına doğru gelişmeye devam ettiğini gösterir.
1️⃣6️⃣ Sık Yapılan Hatalar
1️⃣ NAC’ı Firewall Sanmak
NAC erişim başlangıcını kontrol eder. Firewall trafik akışını kontrol eder. İkisi farklı ama tamamlayıcıdır.
2️⃣ Tüm Portlarda Bir Anda Enforcement Açmak
Bu yaklaşım ciddi erişim kesintisine neden olabilir.
3️⃣ MAB’ı Güvenli Kimlik Doğrulama Sanmak
MAC adresi taklit edilebilir. MAB sınırlı erişim politikasıyla kullanılmalıdır.
4️⃣ IoT ve Yazıcıları Unutmak
802.1X desteklemeyen cihazlar önceden sınıflandırılmalıdır.
5️⃣ Voice VLAN’ı Test Etmemek
IP telefon kullanılan ortamlarda 802.1X/MAB/voice VLAN tasarımı ayrıca test edilmelidir.
6️⃣ Quarantine VLAN’ı Yanlış Tasarlamak
Karantina VLAN’ındaki cihazlar remediation kaynaklarına erişebilmelidir; ancak iç ağa serbest erişmemelidir.
7️⃣ RADIUS Loglarını İzlememek
Authentication failure, timeout, CoA ve VLAN assignment olayları düzenli izlenmelidir.
1️⃣7️⃣ 48s Mini-PoC Planı
- İzole bir lab ağı oluşturun.
- PacketFence kurulum dokümantasyonunu inceleyin.
- Test switch veya sanal network cihazı belirleyin.
- RADIUS secret ve yönetim IP planını hazırlayın.
- PacketFence üzerinde test realm / source yapılandırın.
- Switch üzerinde RADIUS ve 802.1X ayarlarını yapın.
- Bir test endpoint ile 802.1X doğrulamasını deneyin.
- 802.1X desteklemeyen cihaz için MAB testi yapın.
- Guest captive portal senaryosunu test edin.
- VLAN assignment sonucunu switch üzerinde doğrulayın.
- Quarantine/remediation VLAN davranışını test edin.
- Logları inceleyip production geçiş risklerini dokümante edin.
Kısa Karşılaştırma
| Özellik | PacketFence ile Karşılığı |
|---|---|
| Kullanıcı doğrulama | 802.1X / RADIUS |
| Legacy cihaz erişimi | MAB |
| Misafir erişimi | Captive Portal |
| BYOD | Kayıt ve onboarding |
| Segmentasyon | VLAN / ACL assignment |
| İzolasyon | Quarantine VLAN |
| Remediation | Captive portal yönlendirme |
| IDS entegrasyonu | Alarm sonrası izolasyon |
| Scanner entegrasyonu | Uyumsuz cihaz kontrolü |
| Wireless kontrol | Controller/AP entegrasyonu |
| Wired kontrol | Switch port access control |
Kısa Özet
PacketFence:
Ücretsiz ve açık kaynak NAC çözümüdür.

Amaç:
Ağa bağlanan kullanıcı ve cihazları tanımlamak, doğrulamak, yetkilendirmek ve gerektiğinde izole etmek.

Temel özellikler:
802.1X, MAB, captive portal, VLAN assignment, ACL enforcement, guest access, BYOD, quarantine ve remediation.

Kullanım alanı:
Kablolu ve kablosuz kurumsal ağ erişim kontrolü.

Dikkat:
Firewall, SIEM, EDR veya vulnerability scanner değildir; bu sistemlerle entegre çalışabilir.
Sonuç
PacketFence, açık kaynak NAC çözümü arayan kurumlar için güçlü ve esnek bir alternatiftir.
Doğru tasarlandığında:
Ağa kimlerin bağlandığını görünür hale getirir.
Kullanıcı ve cihaz bazlı erişim politikası uygular.
Misafir ve BYOD süreçlerini yönetir.
IoT ve legacy cihazları ayrı segmentlere alır.
Uyumsuz cihazları karantinaya yönlendirir.
802.1X ve MAB ile wired/wireless erişimi kontrol eder.
Ancak NAC projeleri dikkatli planlanmalıdır.
En kısa mesaj:
PacketFence ile ağa bağlanan cihazı tanı.
Kimliğini doğrula.
Politikaya göre VLAN veya ACL ata.
Riskli cihazı izole et.
Erişim kontrolünü merkezi hale getir.
Ağınızda kimlerin olduğunu bilmek, kimin hangi segmente erişeceğini yönetmek ve misafir/BYOD/IoT erişimini daha kontrollü hale getirmek istiyorsanız PacketFence kesinlikle incelenmesi gereken açık kaynak NAC çözümlerinden biridir.