Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Wazuh ile Uygulamalı SOC ve Purple Team Eğitim Laboratuvarı
Siber güvenlik öğrenmek isteyenler için yalnızca teorik bilgi yeterli değildir.
Gerçek gelişim şu üç şeyi birlikte yapınca olur:
Saldırıyı anlamak
Logları okumak
Alarmın neden oluştuğunu analiz etmek
Bu yüzden Blue Team, SOC ve Purple Team öğrenmek isteyenler için lab ortamları çok değerlidir.
Bu noktada öne çıkan kaynaklardan biri:
Blue Team SIEM Lab
Grégoire Grison tarafından hazırlanan bu lab, Wazuh tabanlı pratik bir güvenlik izleme ortamı sunar.
Blue Team SIEM Lab Nedir?
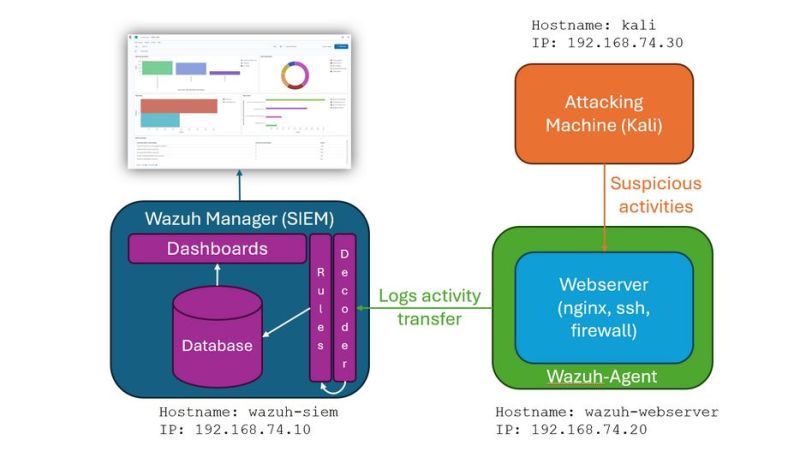
Blue Team SIEM Lab, Wazuh kullanarak temel ama işlevsel bir güvenlik izleme ortamı kurmayı amaçlayan sanal bir laboratuvardır.
Paylaşılan açıklamaya göre lab içinde:
Wazuh SIEM / XDR ortamı
Saldırıya açık web sunucusu
Kali Linux ile test edilebilir saldırı senaryoları
Wazuh dashboard üzerinde gözlemlenebilen güvenlik uyarıları
Blue Team ve Purple Team pratiği için uygun yapı
bulunur.
Kısa tanım:
Blue Team SIEM Lab = Wazuh ile saldırı, log, alarm ve analiz sürecini pratik olarak öğrenmeye yönelik eğitim laboratuvarı1️⃣ Wazuh Nedir?
Wazuh, açık kaynaklı bir güvenlik platformudur.
Güncel konumlandırmada yalnızca SIEM değil, aynı zamanda XDR yetenekleri de sunan bir platform olarak değerlendirilir.
Wazuh ile şu işlemler yapılabilir:
Log toplama
Güvenlik olayı analizi
Alarm üretimi
File Integrity Monitoring
Vulnerability Detection
Configuration Assessment
Threat Detection
Incident Response süreçlerine destek
Compliance kontrolleri
Endpoint visibility
Kısa ifade:
Wazuh = Açık kaynak SIEM + XDR güvenlik izleme platformu2️⃣ Wazuh Temel Bileşenleri
Bir Wazuh ortamında genellikle şu bileşenler bulunur:
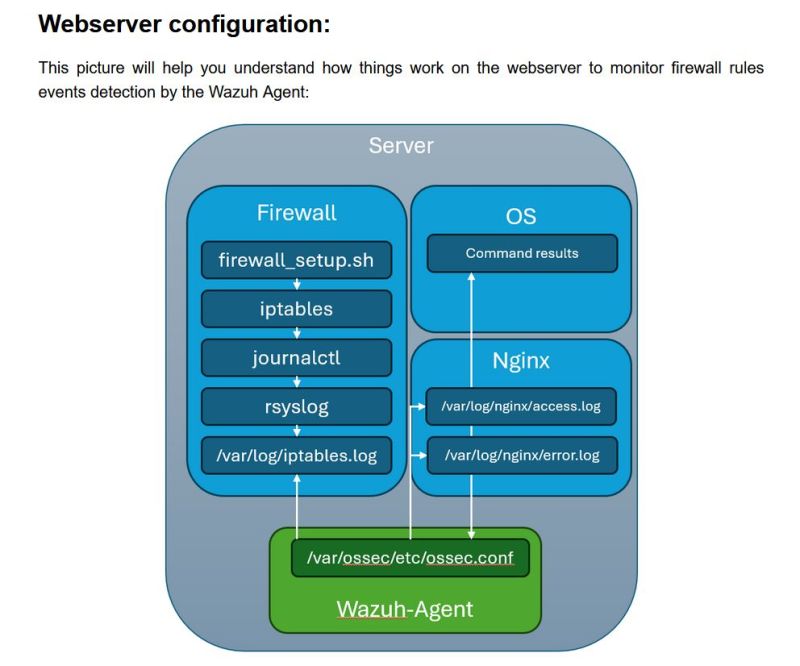
Wazuh Agent
Wazuh Server
Wazuh Indexer
Wazuh Dashboard
Wazuh Agent
İzlenecek sistem üzerine kurulur.
Görevi:
Log toplamak
Dosya değişikliklerini izlemek
Sistem olaylarını takip etmek
Inventory bilgisi göndermek
Güvenlik verilerini Wazuh server’a iletmek
Wazuh Server
Agent’lardan gelen verileri işler ve analiz eder.
Görevi:
Logları almak
Kuralları çalıştırmak
Alarm üretmek
Agent yönetimi yapmak
Güvenlik olaylarını değerlendirmek
Wazuh Indexer
Toplanan verilerin indekslendiği ve arama yapılabilir hale getirildiği bileşendir.
Wazuh Dashboard
Analistin uyarıları, panoları, olayları ve güvenlik bulgularını görsel olarak incelediği web arayüzüdür.
3️⃣ Bu Lab Neden Değerli?
Çünkü siber güvenlikte en büyük eksiklerden biri şudur:
Saldırı yapılıyor ama log tarafı incelenmiyor.
Log görülüyor ama saldırı davranışı anlaşılmıyor.
SIEM kuruluyor ama alarmın neden oluştuğu öğrenilmiyor.
Blue Team SIEM Lab bu boşluğu kapatmaya yardımcı olur.
Öğrenci veya yeni başlayan biri şu ilişkiyi pratik olarak görebilir:
Kali Linux ile test saldırısı yapılır.
→ Hedef web sunucusunda olay oluşur.
→ Wazuh agent logları toplar.
→ Wazuh server olayı analiz eder.
→ Dashboard üzerinde alarm görünür.
→ Analist alarmı inceler.
Bu akış, gerçek SOC mantığını anlamak için çok değerlidir.
4️⃣ Blue Team Açısından Katkısı
Blue Team tarafında amaç saldırıyı gerçekleştirmek değil, saldırıyı tespit etmek, anlamak ve müdahale sürecini doğru yönetmektir.
Bu lab ile çalışılabilecek başlıklar:
Log analizi
Alert triage
Alarm önceliklendirme
False-positive değerlendirme
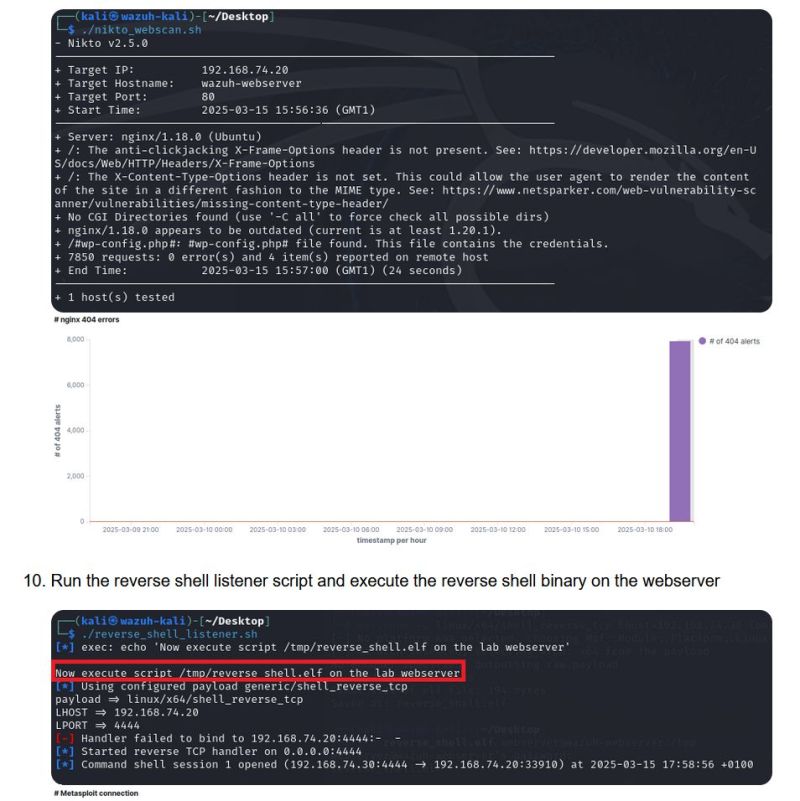
Web saldırısı tespiti
Endpoint görünürlüğü
Dosya bütünlüğü izleme
Zafiyet ve konfigürasyon farkındalığı
SOC dashboard okuma
Bir Blue Team analisti için önemli olan şey yalnızca alarm görmek değildir.
Asıl önemli olan şudur:
Bu alarm neden oluştu?
Hangi sistem etkilendi?
Kaynak IP kim?
Hedef servis ne?
Hangi saldırı tekniği denenmiş olabilir?
Alarm gerçek mi, false-positive mi?
Hangi aksiyon alınmalı?
Bu lab, bu düşünme pratiğini geliştirmek için iyi bir başlangıç noktasıdır.
5️⃣ Purple Team Açısından Katkısı
Lab yalnızca Blue Team için değil, Purple Team öğrenmek isteyenler için de faydalıdır.
Purple Team yaklaşımı şudur:
Red Team saldırıyı simüle eder.
Blue Team tespit etmeye çalışır.
İki taraf birlikte detection kalitesini artırır.
Bu lab’da saldırı ve savunma birlikte gözlemlenebilir.
Örnek akış:
Kali ile web sunucusuna test yapılır.
→ Wazuh alarm üretir.
→ Alarm incelenir.
→ Eksik detection varsa kural geliştirilir.
→ Aynı test tekrar yapılır.
→ İyileştirme doğrulanır.
Bu döngü Purple Team’in temelidir.
6️⃣ Öğrenciler İçin Neden Uygun?
Yeni başlayanlar için en zor konulardan biri, teorik bilgiyi gerçek sistem davranışıyla eşleştirmektir.
Örneğin:
SQL Injection nedir?
Brute-force nasıl görünür?
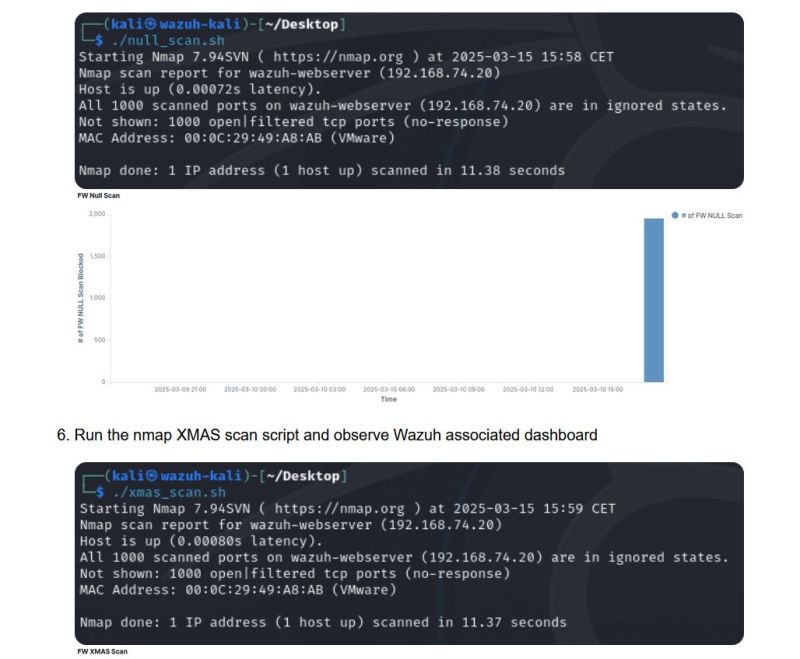
Port scan loglarda nasıl çıkar?
Web sunucusu saldırı logu nasıl üretir?
SIEM alarmı nasıl oluşur?
Wazuh rule nasıl tetiklenir?
Bu soruların cevabı yalnızca okuyarak tam oturmaz.
Lab ortamında test edilince bilgi kalıcı hale gelir.
7️⃣ Öğrenilebilecek Temel Beceriler
Bu lab ile şu beceriler geliştirilebilir:
Wazuh kurulumu ve temel mimariyi anlama
Agent ve server ilişkisini öğrenme
Dashboard üzerinden alarm inceleme
Web saldırılarının log karşılığını görme
Kali Linux ile kontrollü test yapma
SOC triage mantığını öğrenme
Blue Team olay analizi pratiği kazanma
Purple Team bakış açısı geliştirme
8️⃣ Örnek Senaryo
Basit bir eğitim senaryosu şu şekilde olabilir:
1. Lab ortamı başlatılır.
2. Wazuh dashboard erişimi kontrol edilir.
3. Vulnerable web server ayağa kaldırılır.
4. Kali Linux üzerinden kontrollü test yapılır.
5. Web sunucusu üzerinde log oluşur.
6. Wazuh agent logları toplar.
7. Wazuh dashboard üzerinde alarm görüntülenir.
8. Alarm detayı incelenir.
9. Kaynak IP, hedef IP, rule ID ve severity kontrol edilir.
10. Saldırı davranışı ile alarm eşleştirilir.
Bu senaryo öğrencinin SOC akışını anlamasını sağlar.
9️⃣ Wazuh Üzerinde Görülebilecek Uyarı Türleri
Lab senaryosuna göre Wazuh üzerinde farklı tipte uyarılar görülebilir.
Örnek:
Authentication failure
Brute-force denemesi
Web server error log
Suspicious request
File modification
Configuration issue
Vulnerability detection
Policy violation
Bu uyarılar öğrenciye gerçek dünyadaki SOC ekranlarının nasıl çalıştığı hakkında fikir verir.
🔟 Bu Lab Ne Değildir?
Bu lab doğru konumlandırılmalıdır.
Production SOC Ortamı Değildir
Eğitim ve pratik amaçlıdır. Kurumsal SOC mimarisinin tamamını temsil etmez.
Tam Kapsamlı SIEM Mimarisi Değildir
Minimum ve işlevsel bir kurulum olarak düşünülmelidir.
Gerçek Red Team Operasyonu Değildir
Kali ile yapılan testler kontrollü eğitim saldırılarıdır.
Tüm Saldırı Türlerini Kapsamaz
Web saldırıları ve temel güvenlik olayları için başlangıç pratiği sağlar.
Wazuh’u Tam Uzman Seviyesinde Öğretmez
Temel kurulum, alarm gözlemleme ve analiz mantığı kazandırır. İleri seviye rule writing, decoder geliştirme ve tuning ayrıca çalışılmalıdır.
1️⃣1️⃣ Güvenli Kullanım Notları
Bu tarz lab ortamları yalnızca izinli ve kontrollü ortamlarda kullanılmalıdır.
Dikkat edilmesi gerekenler:
Lab ortamını internete açık bırakmayın.
Varsayılan kullanıcı/parola kullanmayın.
Kali testlerini yalnızca kendi lab sistemlerinize yapın.
Vulnerable web server’ı production ağa koymayın.
Snapshot alın.
Kaynak tüketimini takip edin.
Log ve alarm çıktılarını dokümante edin.
Özellikle saldırıya açık web sunucuları kesinlikle public internet ortamında kontrolsüz yayınlanmamalıdır.
1️⃣2️⃣ Kimler İçin Uygun?
Bu lab özellikle şu kişiler için faydalıdır:
Siber güvenlik öğrencileri
Blue Team’e başlamak isteyenler
SOC analisti olmak isteyenler
Wazuh öğrenmek isteyenler
SIEM mantığını pratik görmek isteyenler
Purple Team’e giriş yapmak isteyenler
Kali ile yapılan testlerin log tarafını anlamak isteyenler
1️⃣3️⃣ Çalışırken Not Alınması Gerekenler
Lab üzerinde pratik yaparken yalnızca saldırıyı çalıştırmak yeterli değildir.
Her testte şu notlar alınmalıdır:
Hangi saldırı/test yapıldı?
Hangi log oluştu?
Wazuh hangi rule ile alarm üretti?
Severity seviyesi neydi?
Kaynak IP ve hedef IP neydi?
Alarm gerçek mi, false-positive mi?
Ek korelasyon gerekiyor mu?
Hangi iyileştirme yapılabilir?
Bu notlar öğrencinin gerçek SOC çalışma disiplinini kazanmasını sağlar.
1️⃣4️⃣ 48s Mini-PoC Planı
- Blue Team SIEM Lab reposunu inceleyin.
- Gereksinimleri kontrol edin.
- Lab ortamını izole bir sanal ağda kurun.
- Wazuh dashboard erişimini doğrulayın.
- Vulnerable web server’ın çalıştığını kontrol edin.
- Kali Linux makinesinden yalnızca lab hedeflerine test yapın.
- Basit web istekleriyle log oluşumunu kontrol edin.
- Kontrollü bir brute-force veya web test senaryosu çalıştırın.
- Wazuh dashboard’da oluşan alarmı inceleyin.
- Rule ID, severity, source IP ve hedef sistemi not alın.
- Alarmı saldırı davranışıyla eşleştirin.
- Sonuçları kısa SOC triage raporu olarak dokümante edin.
Kısa Karşılaştırma
| Bileşen | Rol |
|---|---|
| Kali Linux | Test ve saldırı simülasyonu |
| Vulnerable Web Server | Hedef sistem |
| Wazuh Agent | Log ve güvenlik verisi toplama |
| Wazuh Server | Analiz ve alarm üretimi |
| Wazuh Indexer | Veriyi indeksleme |
| Wazuh Dashboard | Alarm ve olay inceleme |
| Öğrenci / Analist | Alarmı yorumlama ve aksiyon çıkarma |
Kısa Özet
Blue Team SIEM Lab:
Wazuh tabanlı eğitim laboratuvarıdır.

Amaç:
Blue Team ve SOC becerilerini pratik olarak geliştirmek.

İçerik:
Wazuh, saldırıya açık web sunucusu ve Kali ile test edilebilir senaryolar.

Değer:
Saldırı davranışı ile SIEM alarmını eşleştirmeyi öğretir.

Purple Team katkısı:
Saldırı ve savunma aynı ortamda gözlemlenebilir.
Sonuç
Blue Team SIEM Lab, siber güvenlik öğrenmek isteyenler için oldukça faydalı bir başlangıç noktasıdır.
Çünkü yalnızca “saldırı nasıl yapılır?” sorusuna değil, daha önemli olan şu sorulara cevap aratır:
Bu saldırı loglarda nasıl görünür?
SIEM bunu nasıl algılar?
Alarm doğru mu?
Analist neye bakmalı?
Hangi aksiyon alınmalı?
Bu bakış açısı, gerçek SOC dünyasının temelidir.
En kısa özet:
Kali ile test yap.
Web sunucusunda log üret.
Wazuh alarmını izle.
Alarmı analiz et.
Blue Team refleksi geliştir.
Blue Team, SOC ve Purple Team kariyerine başlamak isteyen herkes için Wazuh tabanlı bu tarz lab ortamları kesinlikle denenmeye değer kaynaklardır.