Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
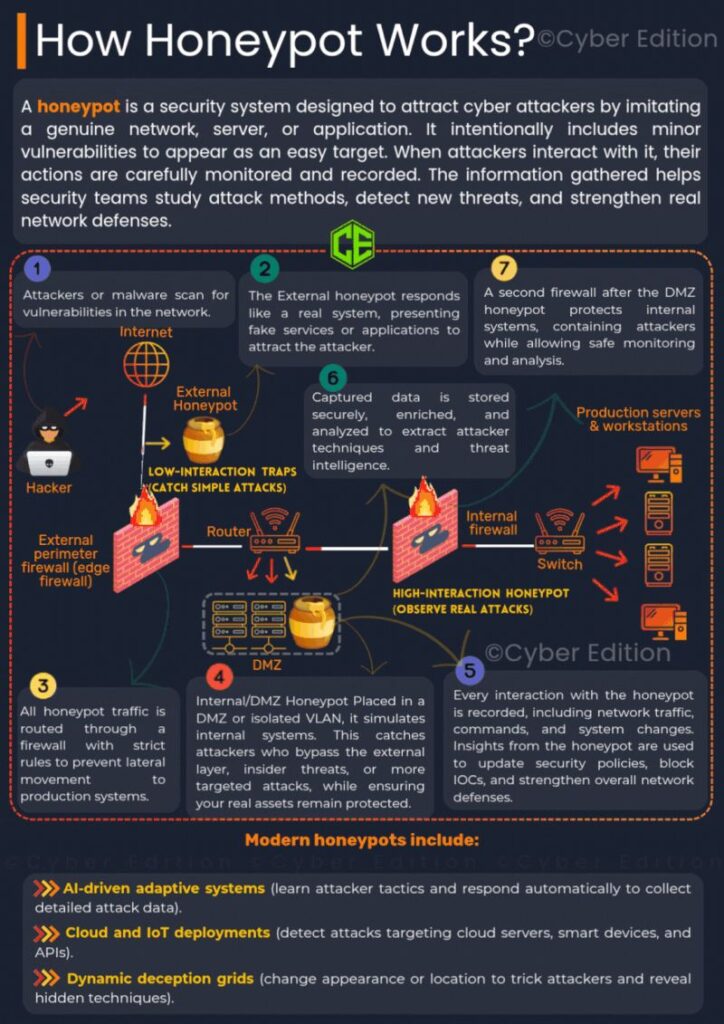
Honeypot (bal küpü), gerçek bir sistem/servis gibi davranan ama aslında izole edilmiş bir tuzak altyapısıdır. Amaç “saldırıyı durdurmaktan” çok; saldırganın taktiklerini (TTP), kullandığı araçları, hedeflediği servisleri ve IOC’leri görünür kılmaktır.
Doğru kurgulanmış bir honeypot:
- saldırganı üretimden uzak tutar,
- tüm etkileşimi kayıt altına alır,
- SOC/SIEM’e “yüksek sinyalli” veri üretir.
🔍 Adım Adım Honeypot Mekanizması
1️⃣ Keşif / tarama
Saldırgan, internet üzerinde açık portları ve zafiyetleri tarar (SSH, RDP, HTTP, SMB vb.).
2️⃣ Dış (perimeter) honeypot ile ilk temas
Honeypot, gerçek servis gibi davranarak saldırganı kendine çeker:
- banner, protokol yanıtları, sahte login sayfaları vb.
3️⃣ İzolasyon: Üretimi koruyan sınırlar
Dış firewall/edge kontrolleri, honeypot trafiğini üretimden ayrıştırır.
Temel prensip: “Honeypot ele geçirilse bile içeride pivot yapamasın.”
4️⃣ İç/DMZ honeypot ile “daha derin” gözlem
İç ağ/DMZ’de konumlanan honeypot’lar, içerideki lateral movement, credential stuffing, keşif komutları gibi davranışları yakalamada etkilidir.
5️⃣ Kayıt: Her şey loglanır
- ağ trafiği (pcap/flow),
- komutlar (özellikle high-interaction),
- dosya değişiklikleri,
- kimlik denemeleri,
- süreç/servis olayları
… mümkün olduğunca kanıt bütünlüğü bozulmadan kaydedilir.
6️⃣ Analiz: IOC + TTP çıkarımı
Toplanan veri; IP/domain, URL, hash, kullanıcı adı denemeleri, path’ler, komut dizileri gibi IOC’lere ve tekniklere çevrilir.
7️⃣ Entegrasyon: SIEM/SOAR ile aksiyona dönüşür
- IOC bloklama (FW/DNS/Proxy),
- kural güncelleme (IDS/IPS),
- zayıf yüzeylerin kapatılması (hardening),
- avcılık sorguları (threat hunting),
- alarm zenginleştirme (enrichment)
gibi çıktılar üretilir.
🧱 Honeypot Türleri (kısa ama kritik ayrım)
Low-interaction
Sadece “servis varmış” gibi davranır. Kurulumu kolay, riski düşük, istihbaratı sınırlıdır.
Medium-interaction
Daha gerçekçi protokol davranışı simüle eder. Daha iyi veri, biraz daha fazla risk/işletim ihtiyacı.
High-interaction
Gerçek OS/servis davranışına yakın “tam etkileşim” sağlar. En değerli istihbaratı verir ama en yüksek izolasyon/izleme disiplini ister.
Pratik: İnternete açık ilk adımda low/medium; iç ağda kontrollü high-interaction daha güvenli bir yaklaşım olur.
🚀 Modern Honeypot / Deception Sistemlerinde Neler Var?
- Bulut honeypot’ları: yanlış konfigürasyonlar, exposed servisler, credential denemeleri için
- IoT honeypot’ları: botnet davranışlarını ve zayıf kimlik denemelerini yakalamak için
- Deception grid / honeynet: tek honeypot yerine “mikro sistemler ağı” (daha gerçekçi senaryo)
- Dinamik aldatma: sahte host/servislerin periyodik değişmesi (fingerprinting’i zorlaştırır)
- Analitik destek: anomali skorlaması, otomatik IOC çıkarımı, MITRE eşleme gibi “otomasyon” katmanı
(Buradaki “AI” çoğunlukla sınıflandırma/önceliklendirme ve otomatikleştirme tarafında değer katar.)
✅ Kurulum Checklist’i (en sık kaçırılan güvenlik noktaları)
- Ağ izolasyonu: ayrı VLAN/VRF, inbound sınırlı, outbound kontrollü
- Egress kontrolü: honeypot’tan dışarı “saldırı başlatılmasını” engelle (rate-limit, block list)
- Log bütünlüğü: zaman senkronu (NTP), merkezi log, pcap/flow toplama
- Alert kurgusu: honeypot’a gelen trafik “yüksek sinyal” sayılır → düşük gürültülü alarm üret
- Etiketleme:
[HONEYPOT][ZONE=DMZ][OWNER=SOC][PURPOSE=SSH]gibi standardizasyon - Runbook: olay anında “izle → topla → IOC üret → blokla → raporla” akışı
💡 Kapanış
Honeypot’lar sadece “savunma” değil, aynı zamanda tehdit istihbaratı üreten sensörlerdir. İyi konumlandırılmış bir honeypot; saldırganın görünmez kalma stratejisini bozar ve SOC’a “yüksek değerli” veri sağlar.