Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Bir mağazada kartınızı POS cihazına dokunduruyorsunuz.
Ya da bir e-ticaret sitesinde kart bilgilerinizi girdikten sonra “Öde” butonuna basıyorsunuz.
Birkaç saniye sonra ekranda tanıdık bir mesaj beliriyor:
Ödeme başarılı.
Kullanıcı açısından işlem neredeyse bundan ibaret.
Ancak o birkaç saniyenin arkasında bankalar, ödeme kuruluşları, kart ağları, ödeme işlemcileri ve güvenlik sistemleri arasında oldukça karmaşık bir iletişim gerçekleşiyor.
Üstelik sistem yalnızca kartta yeterli bakiye veya limit olup olmadığını kontrol etmiyor.
İşlemin doğru karttan geldiğinin, doğru işyerine yönlendirildiğinin, güvenlik kontrollerinden geçtiğinin ve finansal olarak doğru şekilde sonuçlandırılabileceğinin de değerlendirilmesi gerekiyor.
Peki kartla ödeme nasıl çalışıyor?
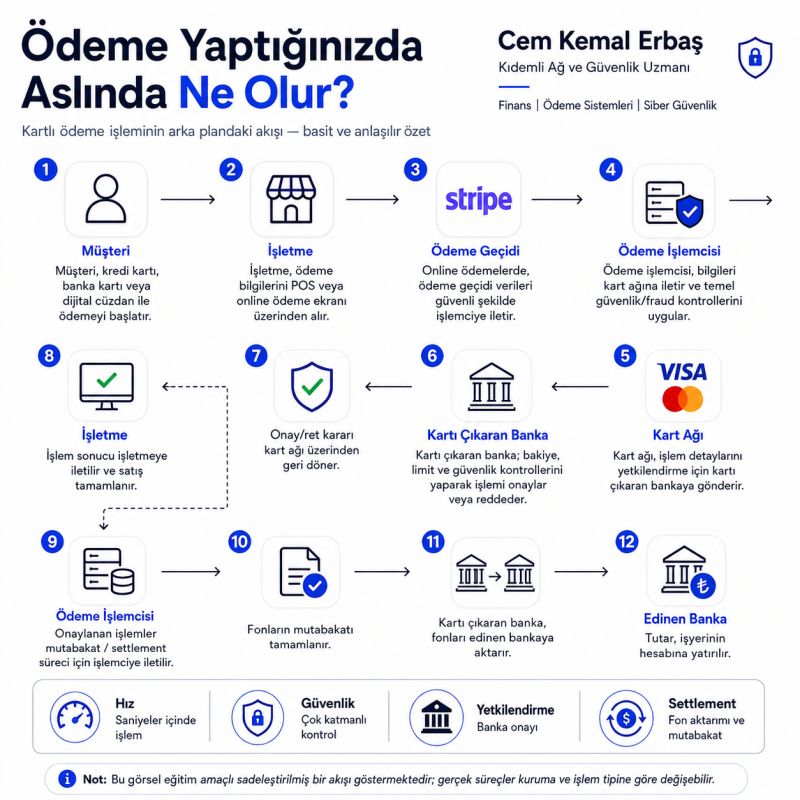
Kartla ödeme işlemi kısaca nasıl gerçekleşir?
Tipik bir kartlı ödeme işleminde ödeme bilgisi işyerinden ödeme altyapısına iletilir, üye işyeri bankası veya ödeme işlemcisi üzerinden kart ağına yönlendirilir ve kartı çıkaran bankaya ulaşır.
Kartı çıkaran banka işlemi değerlendirir ve onay veya ret cevabı üretir.
Bu cevap aynı zincir üzerinden tekrar işyerine döner.
Bütün bu authorization süreci çoğu zaman birkaç saniye içerisinde gerçekleşir.
Ancak ödeme burada tamamen bitmiş değildir.
Arka planda daha sonra clearing, settlement ve mutabakat süreçleri devam eder.
Kartlı ödeme ekosisteminde kimler bulunur?
Bir kart işlemini anlayabilmek için önce temel oyuncuları bilmek gerekir.
Kart sahibi – Cardholder
Kartı veya ödeme aracını kullanan müşteridir.
Fiziksel kart, sanal kart veya mobil cüzdan üzerinden işlemi başlatabilir.
İşletme – Merchant
Ürün veya hizmeti satan ve kartlı ödemeyi kabul eden işyeridir.
Bu bir fiziksel mağaza olabileceği gibi bir e-ticaret sitesi veya mobil uygulama da olabilir.
POS veya ödeme geçidi – Payment Gateway
Fiziksel mağazalarda ödeme işlemi genellikle POS terminali üzerinden başlatılır.
E-ticarette ise ödeme geçidi, işyerinin uygulaması veya web sitesi ile ödeme altyapısı arasında iletişimi sağlayan katmanlardan biridir.
Payment Gateway özellikle online ödemelerde müşteriden gelen ödeme isteğinin güvenli biçimde ödeme altyapısına aktarılmasında rol oynar.
Üye işyeri bankası – Acquirer
İşyerinin kartlı ödeme kabul etmesini sağlayan taraftır.
Acquirer doğrudan bir banka olabileceği gibi mimariye bağlı olarak ödeme kuruluşları ve farklı işlemciler de sürece dahil olabilir.
Payment Processor
Payment Processor, ödeme mesajlarının işlenmesi ve ilgili finansal sistemler arasında taşınması gibi fonksiyonları yerine getirebilir.
Ancak bu rol her ödeme mimarisinde ayrı bir kuruluş olmak zorunda değildir.
Bazı yapılarda acquirer, gateway ve processing fonksiyonlarının bir bölümü aynı platform veya kurum tarafından sağlanabilir.
Kart ağı – Card Network
Visa, Mastercard ve benzeri kart ağları; işlem mesajının ilgili taraflar arasında yönlendirilmesinde önemli rol oynar.
Kartın hangi kuruluş tarafından çıkarıldığının belirlenmesi ve authorization mesajının ilgili issuer’a ulaştırılması ödeme ağının temel fonksiyonları arasındadır.
Kartı çıkaran banka – Issuer
Müşterinin kartını çıkaran finansal kuruluştur.
İşlem talebi issuer’a ulaştığında kartın ve hesabın durumu değerlendirilir.
Bir kart işlemi adım adım nasıl gerçekleşir?
Gerçek mimariler kurumdan kuruma değişebilir.
Ancak genel bir ödeme akışını aşağıdaki şekilde düşünebiliriz:
Müşteri → İşletme → POS / Payment Gateway → Acquirer / Payment Processor → Card Network → Issuer
Ardından cevap aynı ekosistem üzerinden işyerine geri döner.
Şimdi bu sürecin içerisinde gerçekte neler olduğuna bakalım.
1. Müşteri ödeme işlemini başlatır
Fiziksel mağazada müşteri kartını POS cihazına takabilir, manyetik olarak okutabilir veya temassız şekilde yaklaştırabilir.
Temassız EMV işlemlerinde kart veya uyumlu cihaz ile terminal arasında işlem bazlı güvenlik verileri kullanılır. Bu mekanizma, kopyalanmış statik kart verisinin kötüye kullanılmasını zorlaştıran güvenlik katmanlarından biridir. citeturn534296search14turn534296search16
Online alışverişte ise ödeme işlemi e-ticaret sitesi veya mobil uygulama üzerinden başlatılır.
İki senaryonun altyapısı aynı değildir ancak nihayetinde işlem finansal ödeme ekosistemine aktarılır.
2. İşlem bilgileri ödeme altyapısına iletilir
Ödeme talebi içerisinde işlemin yürütülebilmesi için gerekli çeşitli bilgiler bulunur.
Bunlar ödeme modeline göre değişebilmekle birlikte işlem tutarı, para birimi, işyeri bilgileri, kart veya token bilgileri ve işlem türüne ilişkin çeşitli verileri içerebilir.
Bu verilerin güvenliği ödeme sistemlerinin en kritik konularından biridir.
Kart verisini saklayan, işleyen veya ileten sistemler için PCI DSS bu nedenle önemli bir güvenlik çerçevesidir.
PCI Security Standards Council, PCI DSS’i ödeme hesabı verilerini korumaya yönelik teknik ve operasyonel gereksinimler için temel bir standart olarak tanımlamaktadır. citeturn534296search0turn534296search5
3. İşlem doğru finansal kuruluşa yönlendirilir
İşlem ödeme altyapısı tarafından işlendikten sonra ilgili kart ağına gönderilir.
Kart ağı, işlem mesajının kartı çıkaran finansal kuruluşa ulaşmasını sağlar.
Bu aşamada milisaniyeler seviyesinde çalışan ağ altyapıları, finansal mesajlaşma sistemleri ve routing mekanizmaları devrededir.
Burada yalnızca klasik IP routing değil, ödeme mesajlarının uygulama seviyesindeki yönlendirilmesi de söz konusudur.
4. Issuer işlemi değerlendirir
Authorization talebi kartı çıkaran bankaya ulaştığında çeşitli kontroller devreye girer.
Bu değerlendirme yalnızca:
“Hesapta yeterli para var mı?”
sorusundan ibaret değildir.
Kart veya hesabın durumu, kullanılabilir bakiye veya kredi limiti, işlem özellikleri, güvenlik kontrolleri ve risk değerlendirmeleri gibi birçok parametre kontrol edilebilir.
Bankanın fraud ve risk motorları da işlem davranışını analiz edebilir.
Şüpheli görülen işlemler ek doğrulamaya yönlendirilebilir veya reddedilebilir.
5. İşlem onaylanır veya reddedilir
Issuer değerlendirmesini tamamladığında authorization cevabını oluşturur.
İşlem onaylanmışsa cevap kart ağı, acquirer veya ödeme işlemcisi üzerinden işyerine geri ulaşır.
POS ekranında:
İşlem başarılı
veya e-ticaret sitesinde:
Ödemeniz başarıyla tamamlandı
mesajını gördüğümüz an genellikle bu authorization sürecinin başarılı tamamlandığını gösterir.
Ancak finansal süreç burada sona ermez.
Authorization nedir?
Authorization, kart işleminin gerçekleştirilmesine izin verilip verilmeyeceğinin değerlendirildiği aşamadır.
Issuer gelen talebi değerlendirerek işlemi onaylar veya reddeder.
Bu aşama genellikle gerçek zamanlıdır.
Kullanıcının birkaç saniye beklediği bölüm esas olarak authorization sürecidir.
Clearing nedir?
Authorization sonrasında gerçekleştirilen işlemlerin detayları finansal taraflar arasında işlenmeye devam eder.
Bu aşama clearing olarak adlandırılır.
Clearing sırasında işlem bilgileri ilgili taraflar arasında finansal hesaplaşmaya hazırlanır.
Visa da ödeme akışını authorization sonrasında clearing ve ardından settlement şeklinde açıklamaktadır. citeturn534296search6
Settlement nedir?
Settlement, işlemin finansal taraflar arasında hesaplaşmasının gerçekleştirildiği aşamadır.
Basitleştirilmiş şekilde ifade edersek fonların issuer tarafı ile acquirer tarafı arasındaki finansal hareketinin sonuçlandırıldığı süreçtir.
İşyerinin parasının hesabına geçiş zamanı ise kullanılan ödeme kuruluşuna, bankaya, sözleşmeye ve ödeme modeline göre değişebilir.
Bu nedenle kullanıcının ekranda gördüğü “Ödeme başarılı” mesajıyla işyerinin parasının hesabına geçtiği an aynı şey değildir.
Mutabakat neden önemlidir?
Yüksek işlem hacmine sahip ödeme altyapılarında milyonlarca finansal hareket gerçekleşebilir.
İşyeri kayıtları, ödeme işlemcisi kayıtları, banka kayıtları ve kart ağı kayıtlarının birbiriyle tutarlı olması gerekir.
Bu nedenle reconciliation yani mutabakat, ödeme sistemlerinin kritik operasyonlarından biridir.
Eksik, mükerrer veya tutarsız işlemlerin belirlenmesi finansal doğruluk açısından büyük önem taşır.
Ödeme sistemlerinin görünmeyen katmanı: Network ve Siber Güvenlik
Kartlı ödeme sistemlerini yalnızca finansal uygulamalardan ibaret düşünmek büyük bir hata olur.
Bu sistemlerin arkasında son derece güçlü bir network ve siber güvenlik altyapısı bulunur.
Bir ödeme platformunun çalışabilmesi için yalnızca uygulamanın ayakta olması yeterli değildir.
Network erişimi, güvenli bağlantılar, trafik yönetimi, şifreleme, anahtar yönetimi, yüksek erişilebilirlik ve saldırılara karşı koruma katmanlarının da birlikte çalışması gerekir.
Firewall
Firewall sistemleri ödeme altyapısındaki farklı network segmentleri arasındaki erişimi kontrol eder.
Burada temel yaklaşım mümkün olduğunca least privilege olmalıdır.
Bir sistemin yalnızca gerçekten ihtiyaç duyduğu kaynaklara, portlara ve protokollere erişmesi hedeflenir.
Network segmentasyonu
Ödeme sistemlerinde kritik ortamların diğer network bölgelerinden ayrılması güvenlik açısından son derece önemlidir.
Kart verisinin işlendiği ortam ile standart kullanıcı ağının aynı güvenlik seviyesinde değerlendirilmesi doğru değildir.
Segmentasyon aynı zamanda olası bir güvenlik ihlalinin yayılma alanının azaltılmasına yardımcı olur.
Load Balancer
Ödeme altyapılarında yüksek erişilebilirlik kritik olduğu için trafik genellikle birden fazla uygulama veya servis arasında dağıtılır.
Load Balancer sistemleri yük dağılımı, servis sürekliliği ve backend health kontrollerinde önemli rol oynar.
WAF
Web ve API tabanlı ödeme servislerinde Web Application Firewall katmanı web uygulamalarını çeşitli saldırı türlerine karşı korumaya yardımcı olabilir.
Ancak WAF her kart işleminin veya her POS mimarisinin zorunlu bir bileşeni değildir.
Kullanıldığı alan, sistem mimarisine bağlıdır.
DDoS koruması
Ödeme sistemlerinde erişilebilirlik doğrudan iş sürekliliğiyle bağlantılıdır.
Yoğun DDoS saldırıları internet üzerinden sunulan ödeme servislerinin erişilebilirliğini etkileyebilir.
Bu nedenle kapasite planlama, upstream koruma, scrubbing servisleri ve farklı DDoS mitigation mekanizmaları kritik hale gelebilir.
HSM
Hardware Security Module yani HSM, ödeme ve finans sektöründe kritik kriptografik operasyonların güvenli şekilde gerçekleştirilmesinde kullanılabilen özel donanımlardır.
Kriptografik anahtarların korunması, PIN işlemleri ve farklı ödeme kriptografisi operasyonları HSM kullanım alanları arasında yer alabilir.
PCI SSC de ödeme ekosistemi içerisinde HSM’lere yönelik ayrı güvenlik standartları tanımlamaktadır. citeturn534296search5
Şifreleme
Kart verisinin güvenliğinin temel unsurlarından biri şifrelemedir.
Özellikle açık veya herkese açık networkler üzerinden hassas kart verisi iletilirken güçlü kriptografi ve güvenli protokollerin kullanılması PCI DSS kapsamında da önemli bir gereksinimdir. citeturn534296search7
Bazı ödeme mimarilerinde Point-to-Point Encryption — P2PE gibi yöntemlerle ödeme verisi yakalandığı noktadan güvenli çözümleme ortamına kadar kriptografik olarak korunabilir. citeturn534296search12
Yüksek erişilebilirlik ve yedeklilik
Ödeme sistemlerinde tek bir cihaz veya tek bir network bağlantısı kritik servislerin tamamını durdurabilecek bir bağımlılık oluşturmamalıdır.
Bu nedenle mimarilerde farklı seviyelerde:
yüksek erişilebilirlik,
yedekli network bağlantıları,
yedekli güvenlik cihazları,
birden fazla uygulama sunucusu,
veri merkezi yedekliliği
ve disaster recovery senaryoları kullanılabilir.
Amaç yalnızca sistemi çalıştırmak değil, hata durumunda da hizmeti sürdürebilmektir.
Monitoring ve SOC
Ödeme sistemlerinin 7/24 izlenmesi hem erişilebilirlik hem de güvenlik açısından önemlidir.
Network cihazları, güvenlik ürünleri, işletim sistemleri ve uygulamalardan üretilen loglar merkezi sistemlerde analiz edilebilir.
SIEM, SOC, network monitoring ve application monitoring sistemleri sayesinde performans problemleri, anormallikler ve güvenlik olayları daha erken tespit edilebilir.
Birkaç saniyelik işlemin arkasında neden bu kadar büyük bir altyapı var?
Çünkü ödeme sistemlerinde hedef yalnızca işlemin gerçekleşmesi değildir.
Asıl hedef:
Doğru işlemin, doğru finansal kuruluşa, güvenli şekilde, mümkün olan en kısa sürede ve kesintisiz olarak ulaştırılmasıdır.
Bunun gerçekleşebilmesi için finans, bankacılık, yazılım geliştirme, ödeme teknolojileri, network, siber güvenlik, veri tabanı, sistem, operasyon ve risk ekiplerinin birlikte çalışması gerekir.
Bu nedenle birkaç saniyelik bir kart işleminin arkasında aslında oldukça büyük bir mühendislik ekosistemi bulunmaktadır.
“Ödeme başarılı” mesajının arkasındaki gerçek dünya
Müşteri POS cihazına kartını dokundurduğunda veya bir e-ticaret sitesinde ödeme butonuna bastığında arka plandaki bütün bu mimariyi görmez.
Görmesi de gerekmez.
İyi tasarlanmış bir ödeme altyapısının temel amaçlarından biri zaten bütün bu karmaşıklığı kullanıcıdan saklayarak hızlı ve güvenilir bir deneyim sunmaktır.
Kullanıcı yalnızca:
“Ödeme başarılı.”
mesajını görür.
Network, güvenlik ve ödeme sistemleri tarafında çalışan ekipler ise o mesajın arkasındaki onlarca sistemi, bağlantıyı, güvenlik kontrolünü ve finansal süreci görür.
İşte ödeme teknolojilerini ilginç hale getiren nokta da tam olarak budur.
Sık Sorulan Sorular
Kartla ödeme işlemi ne kadar sürer?
Authorization işlemleri genellikle kullanıcı deneyiminde birkaç saniye içerisinde tamamlanır. Gerçek süre; banka, ödeme işlemcisi, network gecikmesi, fraud kontrolleri ve kullanılan ödeme kanalına göre değişebilir.
Payment Gateway ile Payment Processor aynı şey midir?
Hayır. Payment Gateway özellikle işyeri veya e-ticaret uygulaması ile ödeme altyapısı arasında ödeme talebinin aktarılmasında kullanılan katmanlardan biridir. Payment Processor ise ödeme mesajlarının işlenmesi ve finansal ağlara aktarılması gibi fonksiyonları yerine getirebilir. Bununla birlikte bazı hizmet sağlayıcılarda bu fonksiyonlar tek platform içerisinde sunulabilir.
Authorization ile settlement arasındaki fark nedir?
Authorization işlemin gerçekleştirilmesine izin verilip verilmeyeceğini belirler. Settlement ise daha sonra finansal kurumlar arasındaki hesaplaşmanın sonuçlandırılmasıyla ilgilidir.
Kart ödemelerinde HSM neden kullanılır?
HSM’ler kriptografik anahtarların korunması ve hassas kriptografik işlemlerin güvenli donanım ortamında gerçekleştirilmesi amacıyla kullanılır. Ödeme sistemlerinde PIN işlemleri ve anahtar yönetimi gibi alanlarda önemli rol oynayabilir.
Kartlı ödeme sistemlerinde network güvenliği neden önemlidir?
Ödeme işlemlerinin farklı sistemler ve finansal kurumlar arasında güvenli ve kesintisiz şekilde taşınması gerekir. Firewall, segmentasyon, şifreleme, DDoS koruması, yüksek erişilebilirlik ve monitoring gibi teknolojiler bu nedenle ödeme altyapısının kritik parçalarıdır.
Not: Bu içerikteki ödeme akışı konuyu anlaşılır hale getirmek amacıyla sadeleştirilmiştir. Gerçek ödeme mimarileri; kurum, kart ağı, ödeme kuruluşu, banka, ülke, ödeme modeli, kanal ve kullanılan teknolojilere göre farklılık gösterebilir.