Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Kurumsal güvenlik “login ekranı” ile başlamaz ve bitmez. IAM, kimliğin yaşam döngüsünden (joiner-mover-leaver) koşullu erişime, ayrıcalıklı hesaplardan (PAM) denetime kadar dijital sınırın yönetimidir. Doğru kurgulanmış bir IAM; erişimi en az ayrıcalık (least privilege) ve sürekli doğrulama (continuous verification) mantığıyla işler.
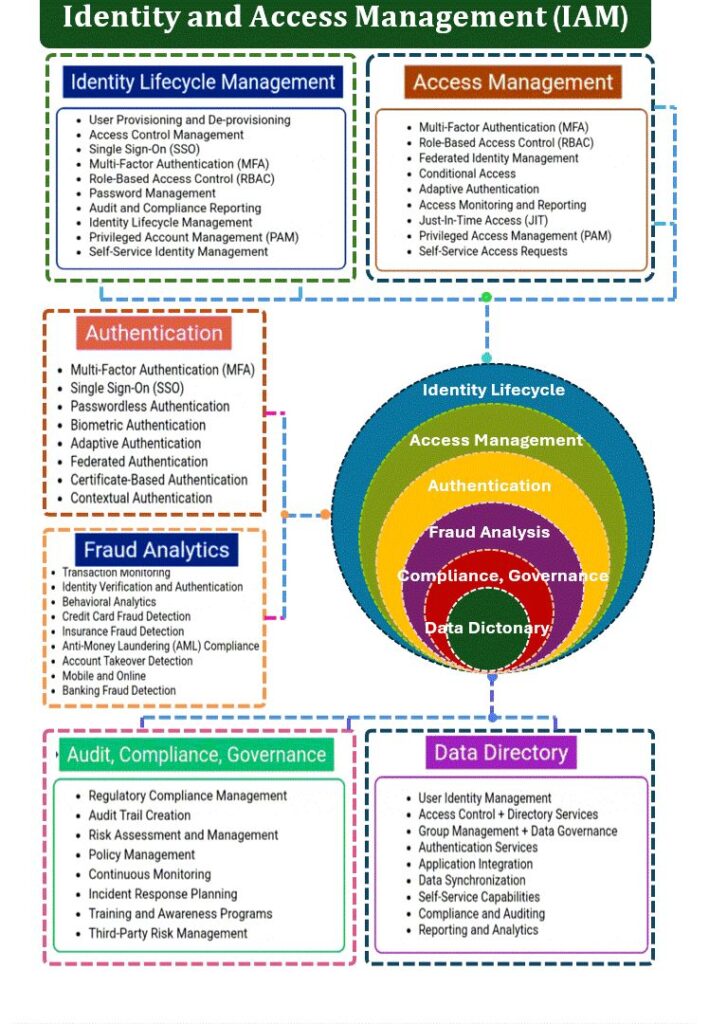
Aşağıda IAM’in yapı taşlarını daha net bir çerçeve ile, sahada kullanılan kavramlarla düzenledim.
1) ✅ Identity Lifecycle Management (ILM)
Kimlik yaşam döngüsü = güvenliğin otomasyonu
- Provisioning / De-provisioning: kullanıcı aç/kapat, rol değişimlerini otomatikleştir
- Joiner-Mover-Leaver (JML): işe giriş/rol değişimi/işten ayrılış akışları
- RBAC/ABAC ataması: görev/pozisyon/etiket bazlı yetki
- MFA/SSO politikalarının yaşam döngüsü: kullanıcı “ölçeksiz” büyümesin
- Audit & compliance raporları: “kim neye ne zaman erişti?” kanıtı
Pratik çıktı: “Ayrılan kullanıcı erişimi kaç dakikada kapanıyor?” IAM olgunluğu burada anlaşılır.
2) 🚪 Access Management
Erişim yönetimi = kimlik + bağlam + cihaz + risk
- Conditional Access: konum, cihaz sağlığı, risk skoru, saat, network vb. koşullara göre erişim
- Adaptive authentication: risk yükselirse MFA step-up / oturum kısıt
- JIT (Just-In-Time) erişim: “sürekli admin” yerine “gerektiğinde admin”
- Self-service access requests: onaylı istek/akış ile hızlı ama kontrollü yetkilendirme
Pratik çıktı: “Kritik sistemlerde kalıcı yetki var mı, yoksa süreli/JIT mi?”
3) 🔐 Authentication
Doğru kimlik doğrulama = kullanıcı deneyimi + güvenlik dengesi
- MFA (push, OTP, FIDO2)
- Passwordless: FIDO2/WebAuthn, passkey yaklaşımı
- Federation: SAML/OIDC ile SaaS entegrasyonu
- Sertifika / cihaz tabanlı doğrulama: kurumsal endpoint posture + cert
- Context-aware: riskli oturumda step-up, düşük riskte friction azaltma
Pratik çıktı: “MFA her yerde aynı mı, yoksa risk bazlı mı?”
4) 📊 Fraud Analytics (Risk & Anomali)
IAM + fraud analytics birleşince ATO (Account Takeover) düşer
- Davranışsal analiz: alışılmadık lokasyon, cihaz, erişim paterni
- ATO koruması: credential stuffing / brute force / phishing sonrası takeover tespiti
- Finans/Ödeme dolandırıcılığı: kart/sigorta gibi domain-spesifik modeller
- AML / uyumluluk: işlem risk skoru ve anomali korelasyonu
Not: Bu katman her kurumda “IAM ürünü” içinde olmayabilir; bazen ayrı Fraud/Risk motoru olur, IAM’e sinyal üretir.
5) 📋 Audit, Compliance & Governance (IGA)
Denetim = “erişim doğru mu?” sorusuna kanıt
- Sürekli uygunluk: düzenli access review / recertification
- SoD (Segregation of Duties): çakışan rollerin engellenmesi
- Üçüncü taraf risk yönetimi: vendor/partner erişim kontrolleri
- Policy & awareness: erişim politikaları + farkındalık
Pratik çıktı: “Access review’ler gerçekten kapanıyor mu, yoksa formalite mi?”
6) 📁 Data Directory (Directory Services)
Directory = kimliğin kaynağı ve senkronizasyon omurgası
- Directory services: AD/LDAP/Cloud directory
- Auth services: Kerberos/LDAP/OIDC/SAML entegrasyon köprüsü
- Self-service & delegation: güvenli delege yönetim
- Sync & reporting: HR → IAM → directory → app zinciri
Pratik çıktı: “Tek bir ‘source of truth’ var mı? HR mı, AD mi, IAM mi?”
🎯 Modern IAM’i “modern” yapan 5 özellik
- JML otomasyonu (manual ticket yerine workflow)
- Conditional access (bağlam/risk)
- JIT + PAM (kalıcı admin’i azaltma)
- IGA & access review (denetlenebilirlik)
- Gözlemlenebilirlik (login, MFA, policy deny, session risk metrikleri)