Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
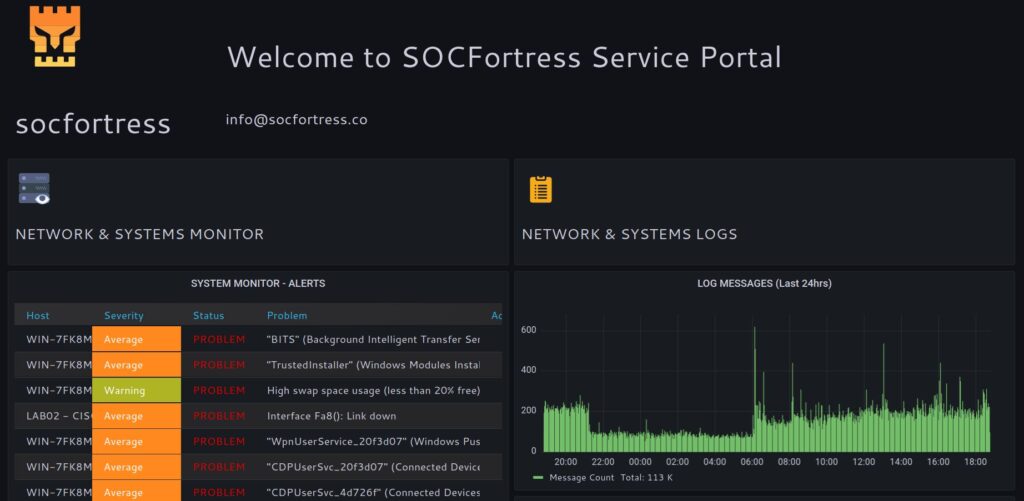
Açık kaynak SOC yığınları (Wazuh + Graylog + Velociraptor + Grafana + InfluxDB) güçlüdür; ama operasyonel gerçek şudur: analist gün boyu 5 farklı arayüz arasında gezmek zorunda kalır. SOCFortress CoPilot, bu dağınıklığı azaltmak için tasarlanmış bir “single pane of glass” yaklaşımı sunar: araçlar arasındaki API/webhook entegrasyonlarını birleştirip güvenlik operasyonunu tek bir merkezden yönetmeyi hedefler.
🔍 CoPilot nedir, neyi çözer?
- Tek arayüz: Güvenlik operasyonu ihtiyaçlarını tek platformda toplar (“hub” yaklaşımı).
- Connector mantığı: CoPilot Connectors; Wazuh/Graylog/Velociraptor gibi araçların API/webhook yeteneklerini kullanarak entegrasyon sağlar.
- Entegre çalıştığı temel araçlar: Wazuh, Graylog, Velociraptor, Grafana, InfluxDB.
🧩 Neyi “iyi” yapar? (pratik fayda)
- Swivel-chair azaltma: “alarm → log → endpoint → dashboard” döngüsünü kısaltır
- Operasyonel hız: olayları tek timeline/tek bağlamda ele alma hedefi
- Onboarding kolaylığı: açık kaynak yığını daha erişilebilir hale getirir (özellikle küçük ekiplerde)
🚨 Güvenlik notu: “İnternete açma” değil, kontrollü yayın
CoPilot dokümantasyonunda Customer Portal için açık uyarı var: internet-facing yapılacaksa WAF / reverse proxy arkasına alınması, ideal olarak VPN ile yayınlanması öneriliyor. Ayrıca dışarıya açılacaksa yalnızca portalın açılması, admin UI’nin dışarıya açılmaması tavsiye ediliyor.
Saha standardı (önerilen):
- Admin/UI: iç ağda (VPN / jump host)
- Customer Portal: gerekiyorsa WAF + reverse proxy + (tercihen) VPN arkasında, tenant-scope ile
✅ 30 saniyelik “Deneme / Onay” checklist’i
- Entegrasyon: Wazuh + Graylog + Velociraptor bağlantıları ayağa kalktı mı?
- RBAC: Admin ile operator/customer roller ayrıldı mı? (portal kullanıyorsan şart)
- Network exposure: Admin UI internet’e kapalı mı? Portal WAF/VPN arkasında mı?
- Log/audit: “kim ne yaptı” izleri kayda gidiyor mu? (denetim için)
48s Mini-PoC (hızlı değer göster)
- Wazuh + Graylog’u bağla
- 1 gerçek alarm üret (ör. brute force / malware test)
- CoPilot’ta alarmı tek bağlamda gör → ilgili endpoint’i Velociraptor ile doğrula
- Çıktı: “tek ekranda triage süresi” (önce/sonra) kıyasla
Proje / kaynaklar
- Resmî repo ve entegrasyon listesi: https://github.com/socfortress/CoPilot
- Ürün sayfası: https://www.socfortress.co/products/copilot
- Customer Portal güvenlik notu (WAF/VPN önerisi): https://docs.socfortress.co/customer-portal