Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
Siber dünyada her saniye yeni bir tehdit ortaya çıkıyor. Şirketler, bireyler ve kamu kurumları artık yalnızca daha fazla saldırıyla değil; aynı zamanda daha gelişmiş, hedefli ve gizlenebilen saldırı teknikleriyle karşı karşıya.
Bu nedenle siber güvenlik sadece firewall, antivirüs veya güvenlik ürünü kullanmaktan ibaret değildir. Tehditleri tanımak, saldırı türlerini anlamak ve farkındalık oluşturmak da savunmanın en kritik parçalarından biridir.
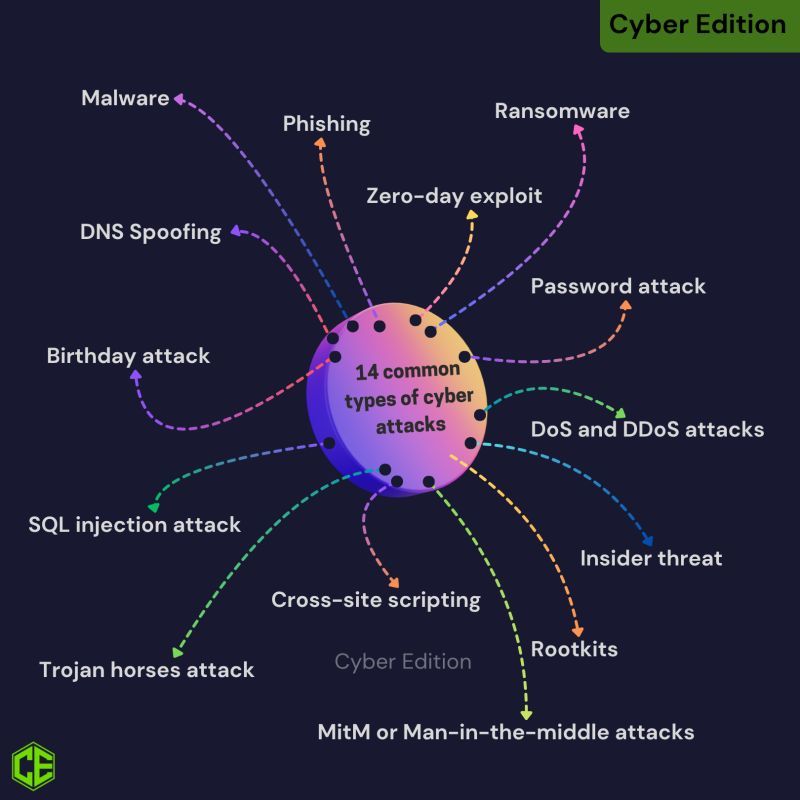
Aşağıda en sık karşılaşılan 14 siber saldırı türünü kısa ve anlaşılır şekilde bulabilirsiniz.
🚨 En Yaygın 14 Siber Saldırı Türü
1️⃣ Malware – Zararlı Yazılım
Malware; virüs, worm, trojan, spyware, adware ve ransomware gibi zararlı yazılım türlerinin genel adıdır. Sisteme zarar vermek, veri çalmak, yetkisiz erişim sağlamak veya kullanıcı aktivitelerini izlemek için kullanılır.
2️⃣ Phishing – Kimlik Avı Saldırıları
Phishing saldırılarında saldırganlar; sahte e-posta, SMS, sosyal medya mesajı veya web sitesi kullanarak kullanıcıdan parola, kredi kartı bilgisi ya da kurumsal erişim bilgisi almaya çalışır.
En yaygın örnekler:
- Sahte banka e-postaları
- Kargo bildirimleri
- Microsoft 365 / Google giriş ekranı taklitleri
- Kurumsal parola sıfırlama tuzakları
3️⃣ Ransomware – Fidye Yazılımı
Ransomware, sistemdeki dosyaları şifreleyerek kullanıcıdan veya kurumdan fidye talep eden zararlı yazılım türüdür.
Kurumsal yapılarda ciddi sonuçlar doğurabilir:
- Operasyon kesintisi
- Veri kaybı
- İtibar zararı
- Finansal kayıp
- Yasal ve regülasyon kaynaklı riskler
4️⃣ Zero-Day Exploit – Yamanmamış Açıkların Suistimali
Zero-day saldırılar, henüz üretici tarafından bilinmeyen veya yaması yayınlanmamış güvenlik açıklarının kötüye kullanılmasıdır.
Bu saldırılar özellikle tehlikelidir çünkü klasik imza tabanlı güvenlik sistemleri tarafından ilk aşamada tespit edilmesi zor olabilir.
5️⃣ Password Attack – Şifre Saldırıları
Şifre saldırıları, kullanıcı hesaplarını ele geçirmek için yapılan deneme veya tahmin saldırılarıdır.
Yaygın türleri:
- Brute force
- Dictionary attack
- Password spraying
- Credential stuffing
- Varsayılan parola kullanımı
Bu saldırılara karşı MFA, güçlü parola politikası ve hesap kilitleme mekanizmaları kritik öneme sahiptir.
6️⃣ DoS / DDoS Attacks – Servis Engelleme Saldırıları
DoS ve DDoS saldırılarında amaç, hedef sistemi yoğun trafik veya istekle meşgul ederek hizmet veremez hale getirmektir.
DDoS saldırılarında trafik genellikle çok sayıda ele geçirilmiş cihazdan, yani botnet ağlarından gelir.
7️⃣ Insider Threat – İç Tehditler
İç tehditler, kurum içindeki çalışanlar, eski çalışanlar, yükleniciler veya yetkili kullanıcılar tarafından oluşan risklerdir.
Her iç tehdit kötü niyetli olmayabilir. Bazı olaylar dikkatsizlik, yanlış yapılandırma veya farkındalık eksikliği nedeniyle de gerçekleşebilir.
8️⃣ Rootkits – Gizlenen Zararlı Yazılımlar
Rootkit, sistem üzerinde gizlenerek saldırgana kalıcı ve yetkisiz erişim sağlayan zararlı yazılım türüdür.
Rootkit’ler genellikle:
- Süreçleri gizler,
- Dosyaları saklar,
- Logları manipüle eder,
- Güvenlik araçlarından kaçmaya çalışır.
9️⃣ Man-in-the-Middle – Araya Girme Saldırıları
MitM saldırılarında saldırgan, kullanıcı ile hedef sistem arasındaki iletişime gizlice dahil olur.
Amaç:
- Trafiği dinlemek,
- Veriyi değiştirmek,
- Oturum bilgilerini çalmak,
- Kullanıcıyı sahte servise yönlendirmektir.
HTTPS, VPN, sertifika doğrulama ve güvenli Wi-Fi kullanımı bu saldırı riskini azaltır.
🔟 Trojan Horse – Truva Atı
Trojan, zararsız veya faydalı bir yazılım gibi görünen; ancak arka planda kötü amaçlı işlem yapan zararlı yazılımdır.
Örneğin kullanıcı bir programı kurduğunu düşünürken, saldırgan arka kapı veya veri çalma modülü çalıştırabilir.
1️⃣1️⃣ SQL Injection – Veritabanı Saldırıları
SQL Injection, web uygulamalarında kullanıcı girdilerinin doğru filtrelenmemesi sonucu veritabanı sorgularına zararlı komutlar enjekte edilmesiyle gerçekleşir.
Sonuçları ciddi olabilir:
- Veri sızıntısı
- Yetkisiz veri okuma
- Veri değiştirme
- Kimlik doğrulama atlatma
- Uygulama ele geçirme
1️⃣2️⃣ Cross-Site Scripting (XSS)
XSS saldırılarında saldırgan, web sayfasına zararlı JavaScript kodu enjekte eder. Bu kod kullanıcının tarayıcısında çalışarak oturum bilgilerini çalabilir veya kullanıcıyı sahte işlemlere yönlendirebilir.
XSS özellikle kullanıcı girdi alanları, yorum bölümleri ve yetersiz filtrelenen web formlarında görülür.
1️⃣3️⃣ Birthday Attack – Kriptografik Çakışma Saldırıları
Birthday Attack, kriptografik hash fonksiyonlarında çakışma ihtimalini hedef alan teorik ve pratik saldırı türüdür.
Özellikle zayıf veya eski hash algoritmalarında risk oluşturabilir. Bu nedenle modern sistemlerde güçlü hash algoritmaları ve güvenli kriptografik standartlar kullanılmalıdır.
1️⃣4️⃣ DNS Spoofing – DNS Sahteciliği
DNS Spoofing saldırılarında kullanıcı, gerçek site yerine saldırganın kontrol ettiği sahte bir adrese yönlendirilir.
Bu saldırı sonucunda:
- Sahte banka sayfalarına yönlendirme,
- Kimlik bilgisi hırsızlığı,
- Malware dağıtımı,
- Trafik manipülasyonu
gibi riskler oluşabilir.
📌 Neden Önemli?
Bu saldırı türleri yalnızca teknik problem değildir. Doğrudan iş sürekliliğini, müşteri güvenini ve kurum itibarını etkiler.
Olası sonuçlar:
- Veri ihlali
- Finansal kayıp
- Müşteri güveninin azalması
- Hizmet kesintisi
- Regülasyon ve uyumluluk sorunları
- Marka itibarının zarar görmesi
✅ Sonuç
Siber saldırılara karşı güçlü savunma yalnızca güvenlik ürünleriyle kurulmaz. Etkili güvenlik için üç temel unsur birlikte çalışmalıdır:
- Doğru teknoloji
- Sürekli izleme
- Güçlü farkındalık
Tehditleri tanımak, onları durdurmanın ilk adımıdır.