Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
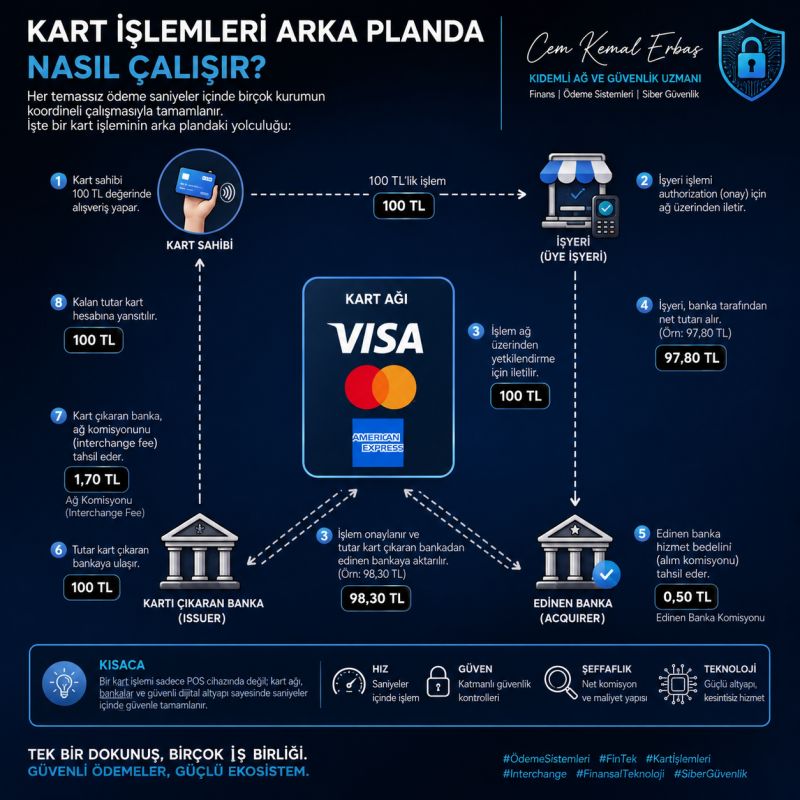
Bir mağazada 100 TL’lik alışveriş yaptığımızı düşünelim.
Kullanıcı açısından süreç son derece basittir:
Kartı dokundur → Onay gelsin → Ödeme tamamlandı.
Ancak POS ekranında gördüğümüz birkaç saniyelik bu işlem sırasında arka planda oldukça karmaşık bir finansal teknoloji ekosistemi çalışır.
Kart / Mobil Cüzdan
↓
POS Terminali
↓
Üye İşyeri / Ödeme Altyapısı
↓
Acquirer / İşlemci
↓
Kart Şeması / Ödeme Ağı
↓
Issuer
↓
Authorization + Fraud + Risk Kontrolleri
Ve authorization cevabı aynı yolun tersinden POS terminaline geri döner.
1️⃣ Her Şey POS Terminalinde Başlıyor
Kart POS cihazına dokundurulduğunda temassız ödeme teknolojisi kullanılır.
Fiziksel kartlarda bu işlem çoğunlukla:
EMV Contactless
+
NFC
altyapısı üzerinden gerçekleşir.
Terminal karttan işlem için gereken bilgileri alır ve ödeme isteğini oluşturur.
İşlem kapsamında kullanılan bilgiler kart ve işlem tipine göre değişebilmekle birlikte şunları içerebilir:
Tutar
Para birimi
Terminal bilgileri
Merchant bilgileri
Kart uygulaması bilgileri
Transaction counter
Kriptografik işlem verileri
Burada önemli nokta:
POS yalnızca kart numarasını okuyup bankaya göndermez.
Modern EMV işlemlerinde kart ve terminal arasında kriptografik kontroller de gerçekleşir.
2️⃣ Temassız Ödeme = Sadece NFC Değildir
NFC fiziksel iletişim yöntemidir.
Ödeme güvenliğinin esas önemli bölümü ise EMV ödeme protokolü ve kartın kriptografik özellikleridir.
Basitleştirilmiş olarak:
NFC
→ Kart ile terminal arasındaki yakın mesafeli iletişim

EMV
→ Ödeme işleminin güvenlik ve işlem kuralları
Kart işlem sırasında dinamik kriptografik bilgiler oluşturabilir.
Bu nedenle modern EMV kart işlemi, klasik manyetik şerit üzerindeki statik verinin kullanılmasından çok daha güvenli bir model sunar.
3️⃣ POS İşlemi Acquirer Tarafına Gönderir
POS üzerinden oluşturulan authorization talebi, ödeme kabul eden tarafın altyapısına iletilir.
Buradaki temel aktör:
Acquirer — Üye işyeri edinimi yapan kuruluş
Basitleştirilmiş model:
Merchant
↓
POS
↓
Acquirer / Processor
Acquirer tarafı:
Üye işyerini tanır.
Terminali doğrular.
İşlem formatını kontrol eder.
Routing kararını verir.
İşlemi uygun kart ağına yönlendirir.
Bazı yapılarda acquirer ile teknik transaction processor aynı kurum olmayabilir.
Bu nedenle gerçek mimari şu şekilde de olabilir:
Merchant
→ Payment Gateway / POS
→ Processor
→ Acquirer
→ Card Network
4️⃣ Kart Şeması Devreye Girer
Kartın üzerinde hangi ödeme sistemi bulunuyorsa işlem ilgili kart ağı üzerinden yönlendirilir.
Örneğin:
TROY
Visa
Mastercard
Kart ağı temel olarak issuer ve acquirer arasındaki transaction routing altyapısının kritik parçalarından biridir.
Örnek:
POS
↓
Acquirer
↓
Mastercard
↓
Issuer
veya:
POS
↓
Acquirer
↓
TROY
↓
Issuer
Kart ağı burada işlem mesajının doğru issuer’a ulaştırılmasını sağlar.
5️⃣ Issuer Kimdir?
Issuer, kartı müşteriye çıkaran banka veya yetkili finansal kuruluştur.
Örneğin kartınız Banka A tarafından çıkarılmışsa:
Banka A = IssuerPOS işlemini kabul eden taraf Banka B ise:
Banka B = AcquirerBasit dört taraflı model:
Kart Sahibi
↕
Issuer
↕
Kart Ağı
↕
Acquirer
↕
Üye İşyeri
Bu yapı ödeme sistemlerinin temel modellerinden biridir.
6️⃣ Issuer Tarafında Neler Kontrol Ediliyor?
Authorization isteği issuer’a ulaştığında birkaç kontrol arka arkaya yapılabilir.
Örneğin:
Kart aktif mi?
Kart kayıp/çalıntı olarak işaretli mi?
Kullanılabilir limit/bakiye yeterli mi?
İşlem tipi izinli mi?
Kartın kullanım kısıtı var mı?
Merchant category uygun mu?
Ülke/kanal kısıtı var mı?
Fraud skoru nedir?
İşlem davranışsal olarak şüpheli mi?
Kriptografik kontroller başarılı mı?
Kredi kartında:
Kullanılabilir limitkontrol edilirken banka kartında:
Kullanılabilir hesap bakiyesiönemli olabilir.
7️⃣ Fraud Sistemi Aynı Anda Çalışıyor
Ödeme sistemlerinde authorization yalnızca:
Bakiye var mı?sorusundan ibaret değildir.
Fraud sistemleri de işlemi değerlendirebilir.
Örnek sinyaller:
İşlem tutarı
Merchant category
Saat
Lokasyon
Kart sahibinin önceki davranışı
Kısa sürede yapılan işlem sayısı
Farklı ülkelerdeki işlemler
Terminal özellikleri
Cihaz bilgileri
Risk skoru
Örneğin normalde İstanbul’da kullanılan bir kartla kısa süre sonra alışılmadık bir ülkede yüksek tutarlı işlem denenmesi risk motorunun dikkatini çekebilir.
Sonuç:
Approve
Decline
Additional verification
olabilir.
8️⃣ HSM Neden Bu Kadar Önemli?
Ödeme sistemlerinin görünmeyen fakat kritik bileşenlerinden biri:
HSM — Hardware Security Module
HSM’ler kriptografik anahtarların güvenli şekilde oluşturulması, saklanması ve kullanılması için tasarlanmış donanım güvenlik sistemleridir.
Ödeme ekosisteminde HSM kullanım alanlarına örnek:
PIN cryptography
Key management
PIN block işlemleri
EMV cryptographic operations
Card verification
Cryptographic key protection
En kritik prensip:
Kriptografik anahtar mümkün olduğunca güvenli donanım sınırının dışına çıkmamalıdır.Bu nedenle HSM altyapıları ödeme güvenliğinin temel bileşenlerinden biridir.
9️⃣ Authorization Cevabı Geri Dönüyor
Issuer işlemi değerlendirdikten sonra authorization response oluşturur.
Örneğin:
Approvedveya:
DeclinedSonra cevap:
Issuer
↓
Kart Ağı
↓
Acquirer
↓
POS
şeklinde geri döner.
POS ekranında:
✅ ONAYLANDI
mesajını gördüğünüz an esas olarak gerçekleşmiş olan budur:
Authorization tamamlanmıştır.
🔟 “Ödeme Tamamlandı” Ama Para Hemen Üye İşyerine Geçti mi?
Genellikle hayır.
Buradaki önemli fark:
Authorization ≠ Clearing ≠ SettlementPOS ekranında “Onaylandı” gördüğümüzde işlem authorization almıştır.
Finansal yaşam döngüsü ise devam eder.
1️⃣1️⃣ Authorization Nedir?
Authorization, issuer’ın işlemi gerçek zamanlı olarak değerlendirdiği aşamadır.
Basitleştirilmiş:
100 TL ödeme yapılmak isteniyor.
↓
Issuer kontrol ediyor.
↓
İşlem onaylanıyor veya reddediliyor.
Bu bölüm çoğunlukla saniyeler içinde tamamlanır.
1️⃣2️⃣ Clearing Nedir?
Authorization sonrasında işlem finansal mutabakat sürecine girer.
Clearing, acquirer, kart ağı ve issuer arasında işlem detaylarının finansal olarak karşılaştırılması ve hesaplaşmaya hazırlanması sürecidir.
Burada:
İşlem kayıtları
Tutarlar
Ücretler
Finansal mesajlar
Mutabakat bilgileri
işlenir.
Basit ifade:
Authorization:
İşlemi yapabilir miyiz?

Clearing:
Bu işlemin finansal kaydı nasıl hesaplanacak?
1️⃣3️⃣ Settlement Nedir?
Settlement, taraflar arasındaki net finansal yükümlülüklerin yerine getirildiği aşamadır.
Basitleştirilmiş:
Issuer
↓
Settlement mekanizması
↓
Acquirer
ve sonrasında acquirer’ın üye işyeriyle olan sözleşmesi kapsamında merchant funding gerçekleşir.
Bu nedenle:
POS’ta birkaç saniyede authorization alınabilir.
Clearing ve settlement ise daha sonra gerçekleşir.
Kartlı ödeme işlemi “POS’tan onay alındığı anda bütün finansal hareket tamamlandı” şeklinde düşünülmemelidir.
1️⃣4️⃣ Interchange Nedir?
Interchange da sık karıştırılan kavramlardan biridir.
Interchange bir işlem aşaması değildir.
Kartlı ödeme ekonomisindeki ücretlendirme mekanizmalarından biridir.
Dört taraflı yapılarda genel olarak acquirer ile issuer arasındaki ekonomik yapının bir parçasıdır.
Bunun dışında:
Scheme/network fees
Acquirer processing maliyetleri
Merchant service charge
Diğer hizmet maliyetleri
gibi farklı ücret kalemleri bulunabilir.
Bu nedenle:
Interchange = Clearing değildir.
Interchange = Settlement değildir.
Gerçek ücret oranları ise:
Kart türü
İşlem tipi
Merchant category
Banka
Kart şeması
Üye işyeri sözleşmesi
Kanal
Ülke
gibi birçok değişkene bağlı olabilir.
1️⃣5️⃣ Network Altyapısı Neden Kritik?
Bu işlem zincirinin tamamı ağ altyapısına bağımlıdır.
Ödeme sistemlerinin arkasında tipik olarak:
Router
Switch
Firewall
Load Balancer
ADC
DDoS Protection
IDS/IPS
API Gateway
DNS
VPN
MPLS / SD-WAN / özel hatlar
gibi bileşenler bulunabilir.
Bir network problemi:
Authorization timeout
POS işlem reddi
Issuer erişim problemi
Scheme bağlantı problemi
Merchant kesintisi
olarak müşteriye yansıyabilir.
Yani bazen kullanıcı:
Kartım çalışmıyor.
derken sorun karttan değil network yolundan kaynaklanıyor olabilir.
1️⃣6️⃣ Firewall ve Segmentasyon
Ödeme altyapılarında ağlar mümkün olduğunca segmentlere ayrılır.
Örnek:
Internet Zone
DMZ
Application Zone
Database Zone
HSM Zone
Management Zone
PCI/CDE Zone
Firewall politikalarında ise:
Source
Destination
Port
Protocol
Application
Environment
Business justification
bazlı erişim kontrolü uygulanabilir.
Temel prensip:
Least PrivilegeYani:
Sadece gerekli sistem, sadece gerekli hedefe, sadece gerekli port üzerinden erişmelidir.
1️⃣7️⃣ Load Balancer ve Yüksek Erişilebilirlik
Ödeme sistemlerinde tek bir application server’a bağımlılık kabul edilebilir değildir.
Bu nedenle:
Load Balancer
Active/Active
Active/Passive
Cluster
Health Check
Failover
Multiple Data Center
gibi mimariler kullanılır.
Örneğin:
Payment VIP
↓
Load Balancer
├── Payment Server 01
├── Payment Server 02
├── Payment Server 03
└── Payment Server 04
Bir backend servisi çalışmaz hale gelirse health check bunu tespit eder ve trafik sağlıklı sunuculara yönlendirilebilir.
1️⃣8️⃣ DDoS Koruması
Ödeme hizmetleri yüksek erişilebilirlik gerektirdiği için DDoS saldırıları kritik risk oluşturur.
Olası mimari:
Internet
↓
DDoS Protection
↓
Firewall / WAF
↓
Load Balancer
↓
Payment Services
Amaç yalnızca saldırıyı engellemek değildir.
Amaç:
Authorization servisinin erişilebilirliğini korumak.Çünkü ödeme dünyasında:
Availability = Business Continuity1️⃣9️⃣ Veri Merkezi Yedekliliği
Kritik ödeme sistemlerinde tek veri merkezine bağımlılık ciddi risk oluşturabilir.
Bu nedenle tasarımda:
Primary DC
Secondary DC
Disaster Recovery
Network redundancy
Dual ISP
Redundant firewall
Redundant load balancer
Database replication
Application clustering
gibi yapılar kullanılabilir.
Amaç:
Tek bir cihaz arızasının ödemeyi durdurmaması.
Tek bir hat arızasının sistemi erişilemez hale getirmemesi.
Tek bir veri merkezi probleminin tüm ödeme hizmetini kesmemesi.
2️⃣0️⃣ Ödeme Sistemlerinde Siber Güvenlik
Kartlı ödeme altyapısı yalnızca performans üzerine kurulmaz.
Aynı zamanda çok katmanlı güvenlik gerekir.
Örneğin:
PCI DSS
Encryption
Tokenization
HSM
Network segmentation
Firewall
WAF
IDS/IPS
DDoS protection
SIEM
EDR/XDR
Privileged Access Management
Vulnerability Management
Secure SDLC
Fraud Detection
Logging
Audit Trail
Çünkü ödeme sistemlerinde korunması gereken sadece para değildir.
Korunan şeyler:
Kart verisi
Müşteri bilgisi
Kriptografik anahtarlar
Finansal işlemler
Kimlik bilgileri
İşlem bütünlüğü
Hizmet sürekliliği
2️⃣1️⃣ Mobil Cüzdanla Ödeme Yapıldığında Ne Değişiyor?
Apple Pay, Google Pay veya benzeri mobil cüzdanlarda kartın gerçek PAN bilgisinin doğrudan kullanılması yerine tokenization mekanizmaları devreye girebilir.
Basitleştirilmiş:
Gerçek kart bilgisi
↓
Tokenization
↓
Ödeme token’ı
↓
POS işlemi
Bu model kart bilgisinin açığa çıkma riskini azaltmaya yardımcı olur.
2️⃣2️⃣ TROY Bu Yapının Neresinde?
TROY, Bankalararası Kart Merkezi — BKM tarafından kurulan ve işletilen Türkiye merkezli kartlı ödeme sistemidir.
TROY logolu kartlarla Türkiye’de POS, ATM, internet ve mobil ödeme işlemleri gerçekleştirilebilir.
Basitleştirilmiş bir TROY işlemi:
TROY Kart
↓
POS
↓
Acquirer
↓
TROY
↓
Issuer
şeklinde düşünülebilir.
TROY’un önemi yalnızca “yerli kart logosu” olması değildir.
Kart şeması seviyesinde yerel bir alternatif bulunması:
Teknolojik yetkinlik
Ödeme altyapısı çeşitliliği
Yerel finansal teknoloji ekosistemi
Operasyonel yetkinlik
Kartlı ödeme sistemlerinde stratejik alternatif
açısından önem taşır.
Yurt dışı kullanımı ise kartın yapısına ve varsa uluslararası kart şeması iş birliği/co-badge yapısına bağlı olabilir.
2️⃣3️⃣ 100 TL’lik İşlemde Gerçekte Ne Oluyor?
Şimdi baştaki örneğe dönelim.
Mağazada 100 TL ödeme yaptık.
Kullanıcı:
Kartı dokundurdu.POS:
EMV contactless işlemini başlattı.Acquirer:
İşlemi aldı ve yönlendirdi.Kart ağı:
İşlemi doğru issuer’a taşıdı.Issuer:
Kart durumunu kontrol etti.
Limit/bakiye kontrolü yaptı.
Risk/fraud değerlendirmesi gerçekleştirdi.
Kriptografik kontrolleri uyguladı.
Issuer:
APPROVEDcevabını gönderdi.
Cevap:
Issuer
→ Kart Ağı
→ Acquirer
→ POS
yoluyla geri döndü.
POS:
✅ İŞLEM ONAYLANDI
gösterdi.
Daha sonra:
Clearing
→ Settlement
→ Merchant funding
süreçleri devam etti.
2️⃣4️⃣ Aslında Satın Aldığımız Şey Sadece “Hız” Değil
Bir kart işleminde kullanıcı birkaç saniye bekler.
Ama arka planda çalışan şey:
Network engineering
Cybersecurity
Cryptography
Fraud analytics
Payment switching
Database systems
Load balancing
High availability
Disaster recovery
Financial reconciliation
Risk management
Compliance
gibi birçok disiplinin birleşimidir.
Bu nedenle ödeme sistemlerinde gerçek ürün yalnızca:
“100 TL’lik ödeme”değildir.
Aslında sunulan şey:
Güven
+
Süreklilik
+
Doğruluk
+
Erişilebilirlik
+
Hız
+
Finansal bütünlük
kombinasyonudur.
Kısa Özet
Kart POS’a dokundurulur.
↓
EMV contactless işlem başlar.
↓
Acquirer authorization talebini alır.
↓
Kart ağı işlemi issuer’a yönlendirir.
↓
Issuer limit/bakiye + kart + fraud + güvenlik kontrollerini yapar.
↓
Approve / Decline cevabı döner.
↓
POS sonucu gösterir.
↓
Daha sonra clearing ve settlement gerçekleşir.
Sonuç
Bir kart dokunuşu birkaç saniye sürüyor.
Ama o birkaç saniyenin arkasında:
POS sistemleri
Acquirer altyapıları
Kart şemaları
Issuer sistemleri
Authorization platformları
Fraud sistemleri
HSM’ler
Firewall’lar
Load balancer’lar
DDoS koruması
Veri merkezleri
Network altyapısı
Clearing
Settlement
birbiriyle koordineli şekilde çalışıyor.
Bu nedenle ödeme sistemleri, finans ile teknolojinin kesiştiği en kritik mühendislik alanlarından biridir.
Ve belki de bu yapıyı en iyi özetleyen ifade:
Bir kart dokunuşu birkaç saniye…
Arkasındaki teknoloji ise yılların mühendisliği. 💳🌐🔐
Not: Örneklerdeki tutarlar ve ücretlendirme anlatımları sistemi açıklamak amacıyla temsili olarak kullanılmaktadır. Gerçek interchange, scheme/network ve acquiring maliyetleri; kart türü, işlem türü, sektör, banka, kart şeması ve ticari sözleşmelere göre değişebilir.