Cem Kemal Erbaş Network, Siber Güvenlik ve Teknik Rehberler
İlgili yazılar
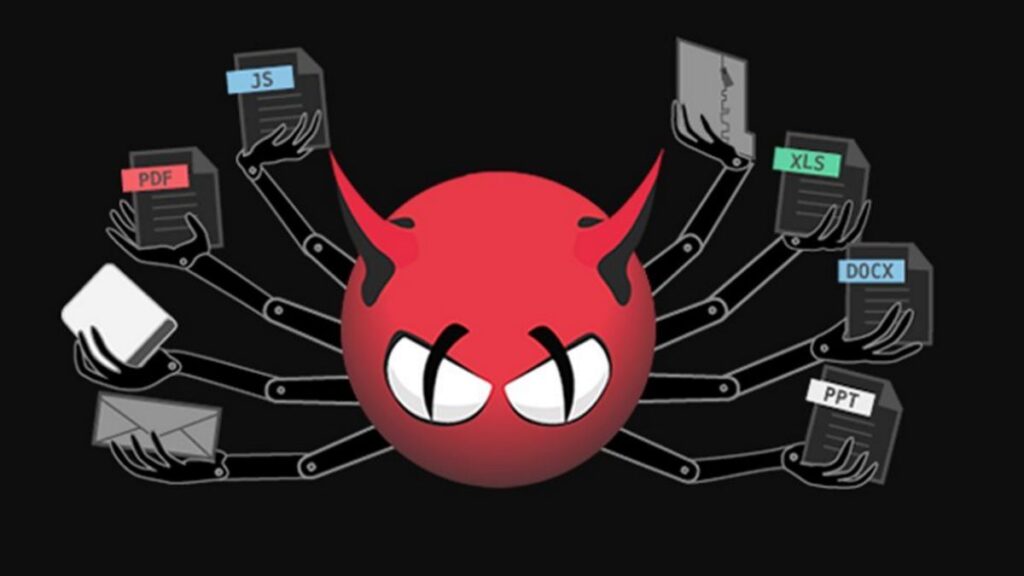
Antivirüs dendiğinde akla çoğunlukla “kapalı kaynak + ajan + lisans” gelir. Ama özellikle e-posta gateway, dosya sunucusu, dosya upload servisleri, container/CI-CD ve supply-chain kontrolleri gibi alanlarda; hafif, otomasyona uygun, entegre edilebilir bir motor arıyorsanız ClamAV hâlâ en pratik seçeneklerden biridir. ClamAV, özellikle mail gateway taraması için “açık kaynak standart” olarak konumlanır.
İmza temelli tespit dışındaki şüpheli dosya analiz sürecini görmek için sandbox ile dosya analizi rehberine göz atabilirsiniz.
🔍 ClamAV nedir?
ClamAV, trojan/virüs/malware gibi tehditleri tespit etmeye odaklanan, açık kaynaklı (GPL) bir antivirüs motorudur. Çekirdeği libclamav kütüphanesi, tarama için clamd (multi-threaded daemon) ve CLI yardımcı araçlarıyla gelir; imza güncellemeleri için de freshclam mekanizmasını kullanır.
Proje, Cisco Talos ekosistemi altında geliştirilmektedir (resmi repo Cisco-Talos).
🚀 Neleri tespit eder?
ClamAV’ın güçlü tarafı “dosya içeriği” ve “dosya konteynerleri” üzerinde çalışmasıdır:
- EXE/DLL gibi yürütülebilirler, arşivler (ZIP vb.), e-posta formatları, popüler doküman formatları ve farklı konteyner tipleri üzerinde tarama yapabilir.
- Dosya türü algılama ve hedef tipleri içinde PDF, Java class, Portable Executable, OLE2 (Office konteynerleri ve makro bileşenleri dahil) gibi sınıflar bulunur.
- İmza veritabanı düzenli güncellenir; resmî dokümana göre veritabanı genellikle günde 1–2 kez güncellenir (freshclam tarafında daha sık “check” yapılabilir).
⚙️ Nasıl kullanılır? (en pratik 3 model)
1) 🖥️ CLI ile anlık tarama (on-demand)
clamscan dosya.pdf
clamscan -r /home/kullanici/
Bu yöntem küçük/orta ölçekli işler ve “tek seferlik kontrol” için idealdir.
2) 🧠 Daemon ile tarama (yük altında önerilir)
Yüksek trafik (mail gateway, file upload) senaryolarında clamd daha uygundur: multi-threaded çalışır ve performans/ölçek avantajı sağlar.
3) 🔄 Gerçek zamanlı (on-access) tarama (Linux)
ClamAV’ın on-access yaklaşımı, clamd + clamonacc birlikte çalıştırılarak yapılır.
Not: On-access tarama “her dizinde her dosya” gibi geniş scope’larda performansı etkileyebilir; hedef dizinler/istisnalarla başlamak daha sağlıklıdır.
🎯 Kullanım alanları (en çok değer ürettiği yerler)
📧 Mail gateway / eklenti taraması: ClamAV tarihsel olarak mail gateway taraması için tasarlanmış ve bu alanda yaygın kullanıma sahip.
📦 Dosya paylaşım & file upload servisleri: Upload edilen dosyaları “quarantine → scan → release” akışına oturtmak için ideal.
🛠️ CI/CD ve artifact taraması: Pipeline’da “build sonrası dosya/artifact tarama” ile supply-chain riskini azaltır.
🐳 Container dünyası: Burada kritik ayrım:
- ClamAV = malware/dosya içeriği taraması
- Trivy gibi araçlar = ağırlıkla CVE/vulnerability taraması
En iyi pratik: İmaj/FS tarafında zafiyet taramasını Trivy ile, “dosya içerik/malware kontrolünü” ClamAV ile tamamlayıcı kurgulamak.
✅ Neden ClamAV?
- Açık kaynak ve entegre edilebilir (libclamav + CLI + daemon yaklaşımı)
- Mail gateway odaklı güçlü konum
- On-demand + daemon + on-access gibi farklı operasyon modelleri
- İmza güncellemeleri ve operasyonel güncellik
🔗 Resmî kaynak
ClamAV’in resmî sitesi ve dokümantasyonu üzerinden kurulum, konfigürasyon, on-access ve update detaylarına erişebilirsiniz. ClamAV resmî sitesi.